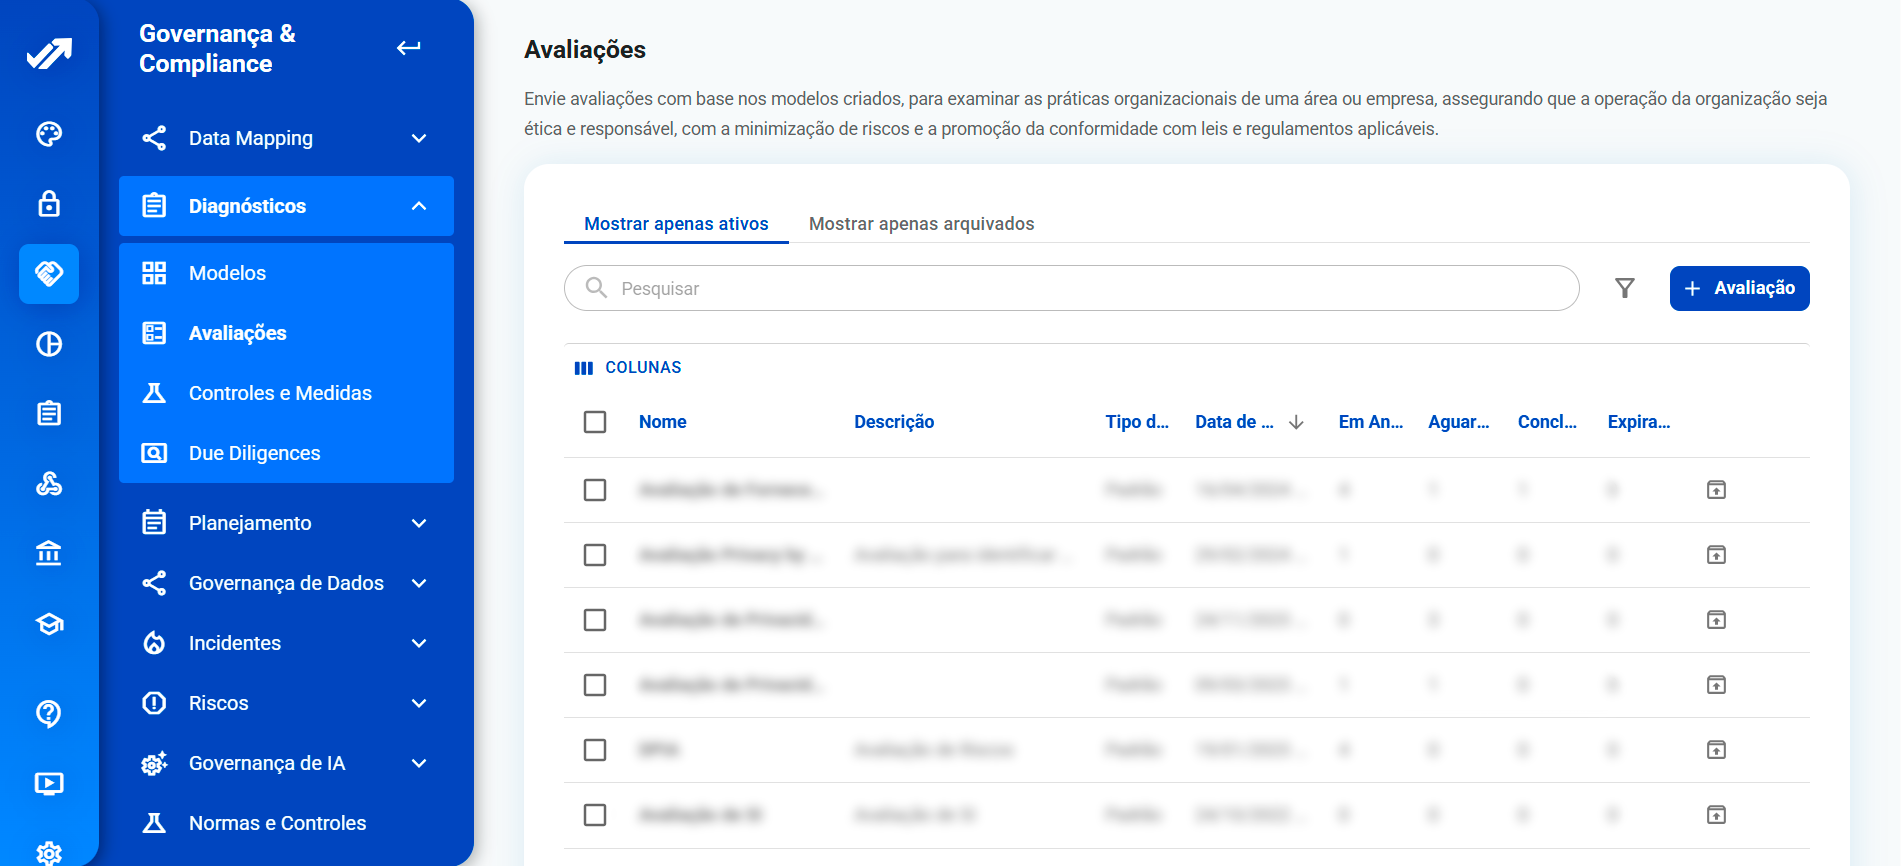
Diagnostics and Assessments is the module of Privacy Tools which applies questionnaires to areas, suppliers and entities and calculates levels of maturity and compliance.
Evaluate suppliers, users, areas, and entities with precision and depth. Create models, submit assessments, and calculate maturity levels with complete traceability.
Privacy and compliance programs require more than just policy and mapping. They demand the ability to assess risks, maturity, and alignment of partners, areas, and processes based on objective criteria.
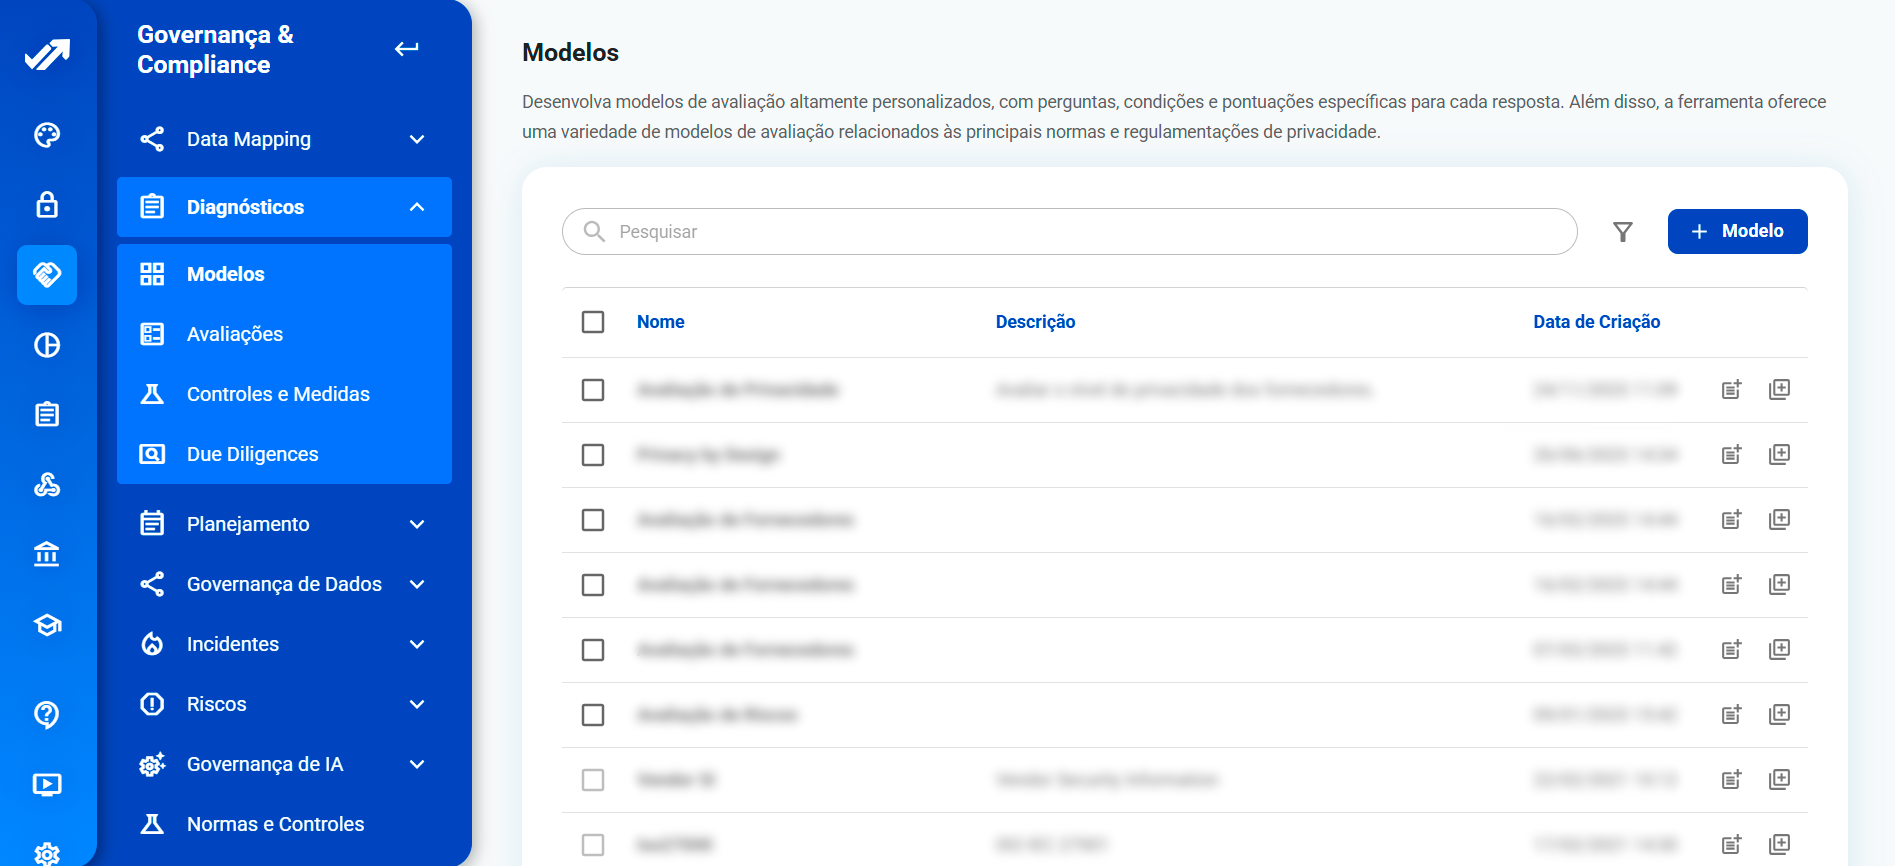
The module Diagnostics da Privacy Tools It allows you to structure and apply customized assessments, with complete control over criteria, scoring logic, and traceability of results.


Assess partner risks before hiring or renewing.
Conduct regular diagnostics in critical areas such as HR, Legal, and IT.
Use models based on ISO 27000 to evaluate technical and organizational controls.
Generate periodic internal diagnostics and monitor progress through maturity levels.
Explore the features that make this solution complete, practical, and efficient.
Prepare assessments based on standards such as ISO 27000 or create your own criteria.
Organize questions into blocks, define weights and calculation methods (average or subtraction), and adjust the maturity ranges.
Edit blocks, change categories, and reposition questions with ease.
Send evaluations to suppliers, internal users, external access points, or entities — with control over who responds.
Manage large volumes with filters by name, status, model type, or category.
Visualize the overall maturity level or by category, and use the results for audits, action plans, or strategic decisions.
Apply structured assessments to suppliers, internal departments, or external entities.
With objective criteria and configurable forms, you can transform diagnoses into sound decisions.
Integrate Diagnostics with Data Mapping for a complete view of treatment maturity. Relate assessments to mapped suppliers, areas, or activities, and use the results to adjust controls or define improvement plans.

O módulo é indicado para organizações que precisam medir maturidade e conformidade com critérios objetivos e repetíveis: avaliar fornecedores antes e durante o contrato, diagnosticar áreas internas e unidades, comparar filiais, cooperativas ou escolas de um mesmo grupo, aplicar autoavaliações a gestores e preparar auditorias e certificações. É usado por encarregados (DPOs), compliance, segurança da informação, auditoria interna e consultorias que conduzem programas de adequação em vários clientes.
A LGPD exige que o controlador avalie riscos e demonstre a eficácia do programa de governança (arts. 46 e 50, § 2º, I, “e” a “i”), inclusive em relação a operadores (arts. 39 e 42). A ISO / IEC 27001 and ISO / IEC 27701 exigem avaliação periódica de controles, e o GDPR (art. 35) prevê a avaliação de impacto (DPIA). Diagnósticos estruturados são a forma de cumprir essas exigências com evidência.
Os Diagnósticos alimentam a Third Party Risk Management (score dos fornecedores), relacionam-se ao Data Mapping (avaliações por área ou atividade mapeada), apoiam a AI Governance and Audits, e seus indicadores vão para o Business Intelligence. O histórico das avaliações é a evidência de melhoria contínua exigida em certificações.
O Bom Jesus Educational Group incluiu a elaboração do assessment entre as etapas do seu plano de adequação, e a Mills usa formulários personalizados para avaliar riscos. Leia também a importância do assessment na gestão de terceiros.
Yes. You can create templates from scratch or edit the templates available on the platform.
Yes. Submissions can be made in batches, and the system organizes the responses by rating and entity.
You can choose between calculating by averaging or by subtraction, with customizable maturity ranges.
Yes. It is possible to assign evaluations to internal users and track progress and results by area or role.
Yes. There is a specific workflow for creating and managing Due Diligence reports, including history, opinions, and supplier linking.
O diagnóstico mede maturidade por questionário respondido pela entidade avaliada (fornecedor, área, unidade). A auditoria verifica evidências com auditores designados e registra não conformidades. Os dois módulos se complementam: o diagnóstico aponta onde auditar.
Sim. As avaliações são enviadas em lote aos fornecedores, o score é calculado automaticamente e os resultados entram na Gestão de Riscos de Terceiros como parte da due diligence.
Sim. Os modelos (ISO 27000, DPIA e outros) servem de ponto de partida e podem ser editados: blocos, perguntas, pesos, método de cálculo e faixas de maturidade.
Aplicando o mesmo modelo a várias entidades. Os dashboards mostram níveis de maturidade, comparações entre entidades e a evolução ao longo do tempo.
Podem virar. Com a PrIA, as respostas de uma avaliação geram atividades de tratamento no Data Mapping, acelerando o mapeamento de áreas recém-diagnosticadas.
Request a demo and see how the Diagnostics module can support your decisions based on real data.