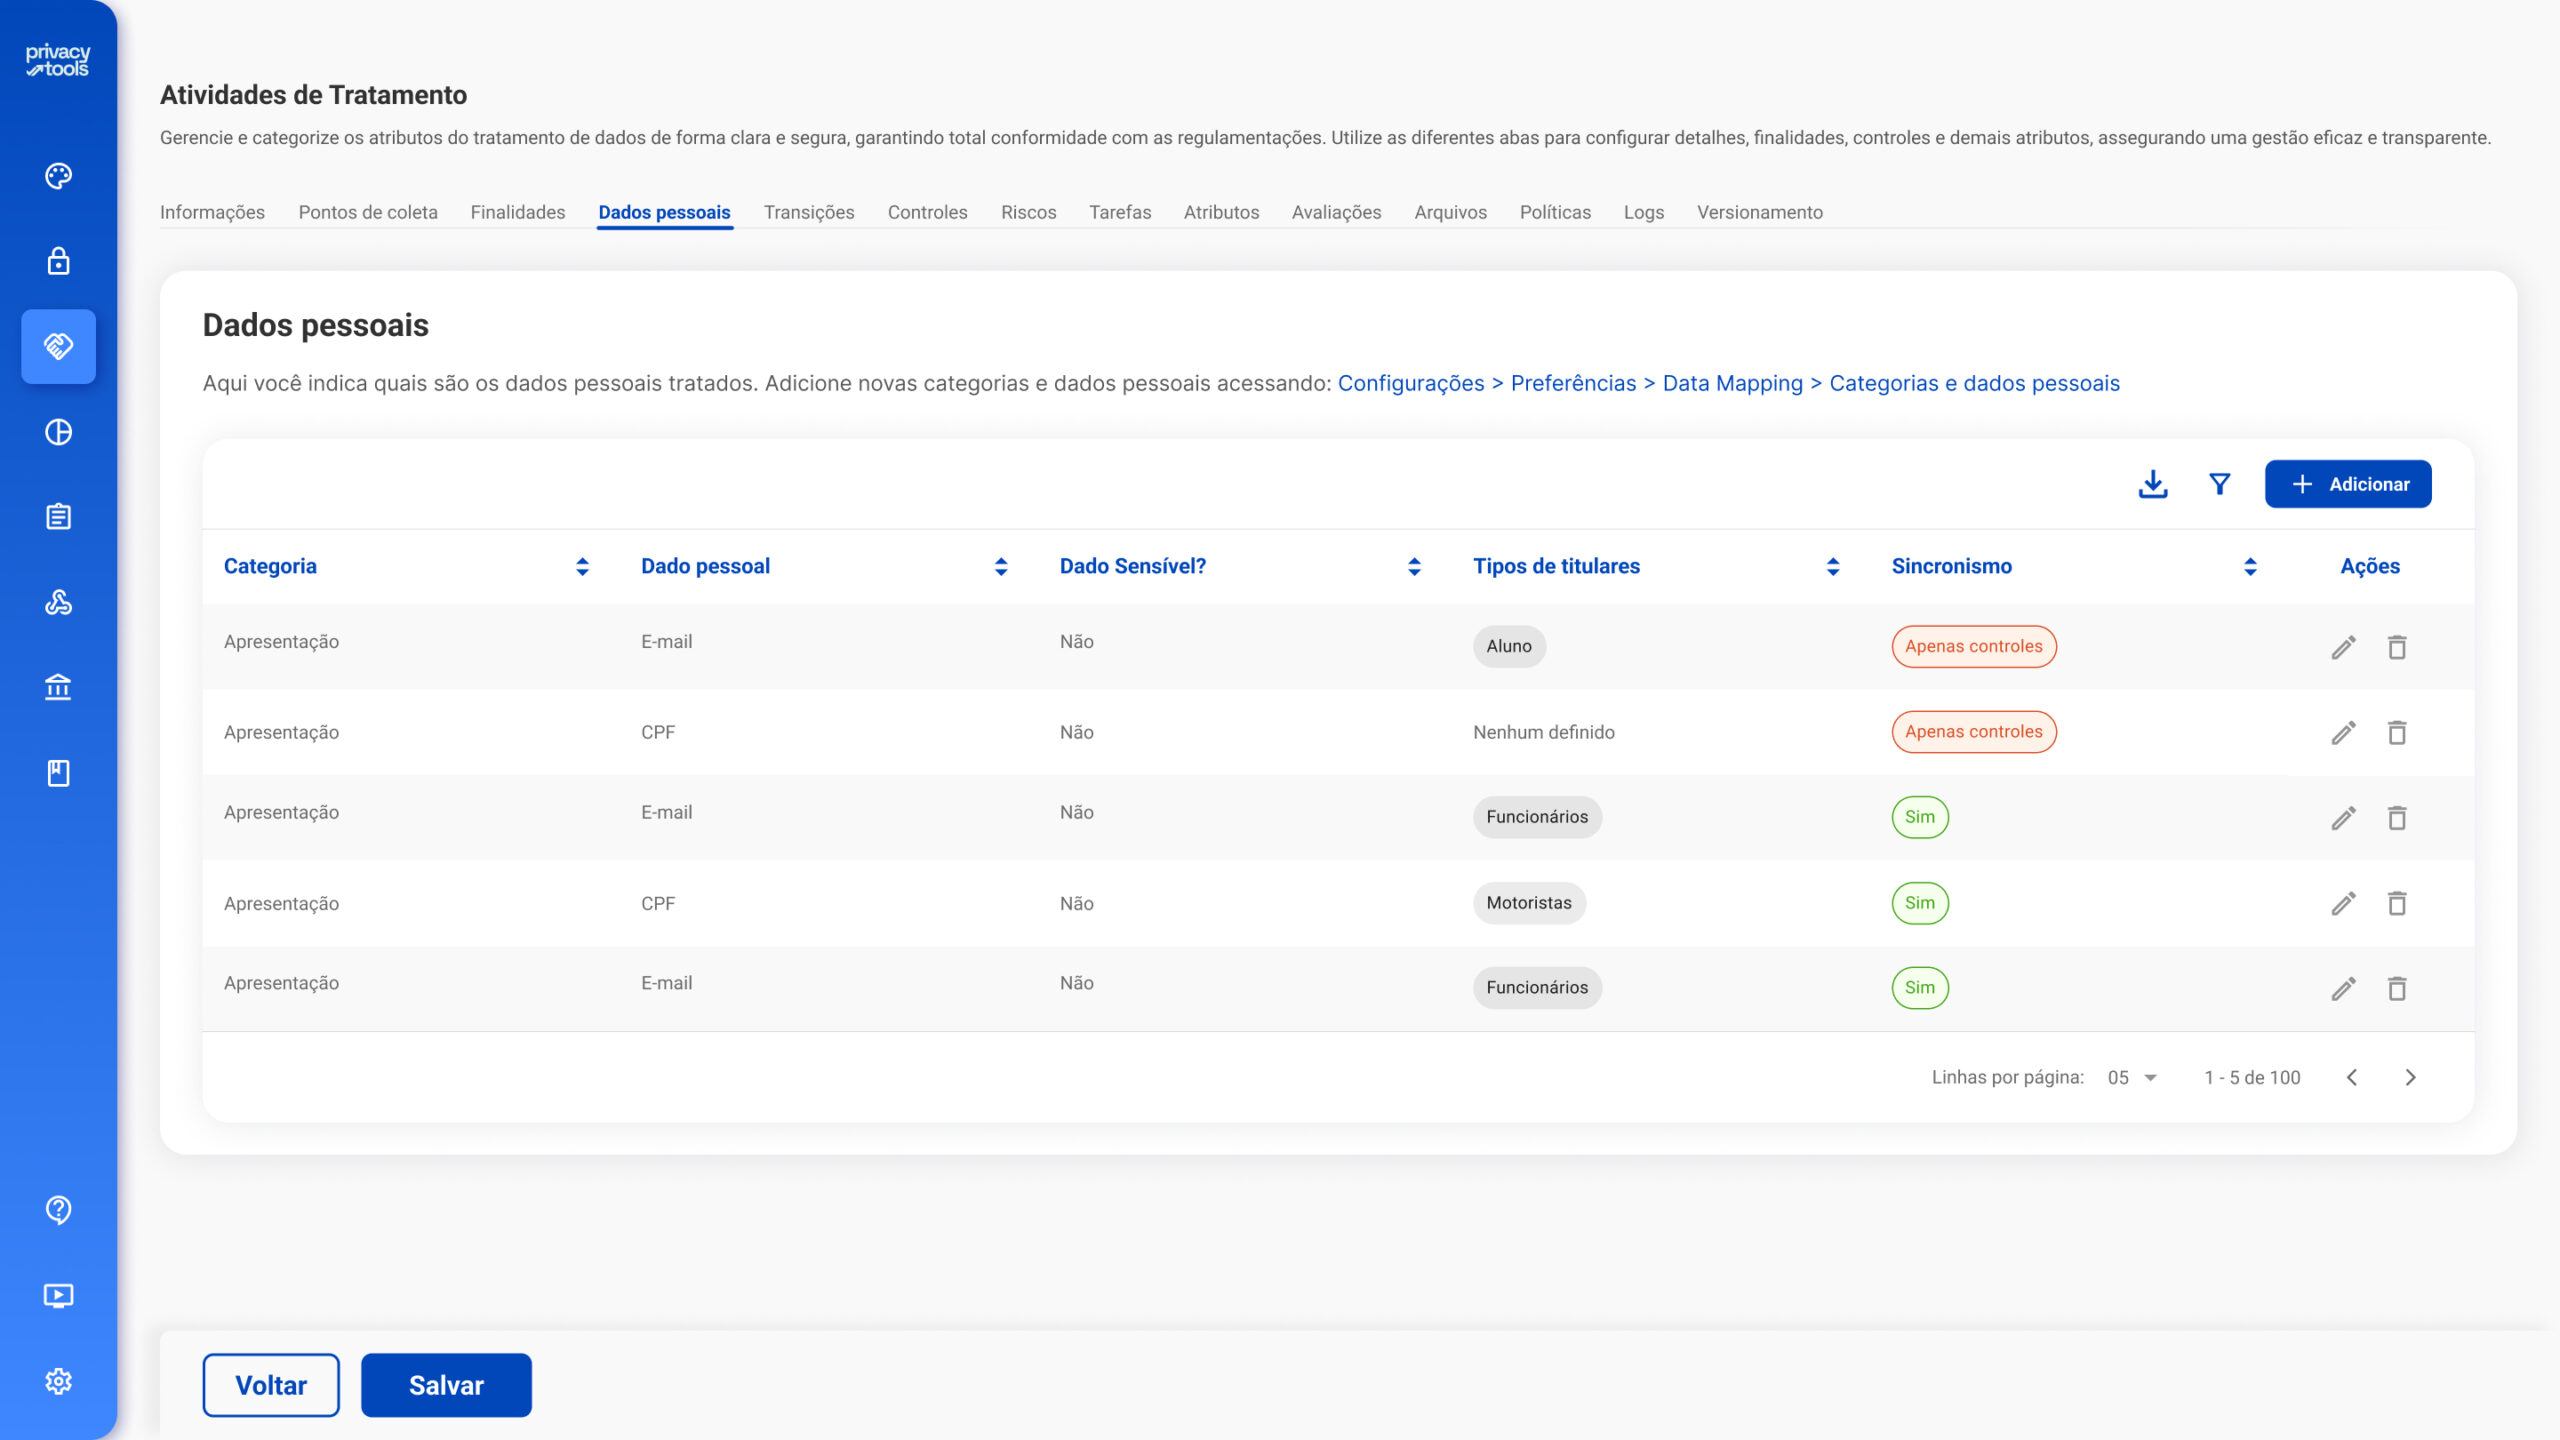
El mapeo de datos es el módulo de Privacy Tools que realiza un inventario de los datos personales de la organización y genera el registro de actividades de procesamiento de datos (ROPA) requerido por la LGPD y el RGPD.
Mapee y administre el ciclo de vida de los datos personales y registre las actividades de procesamiento de datos de su organización (ROPA) con claridad, automatización y cumplimiento.
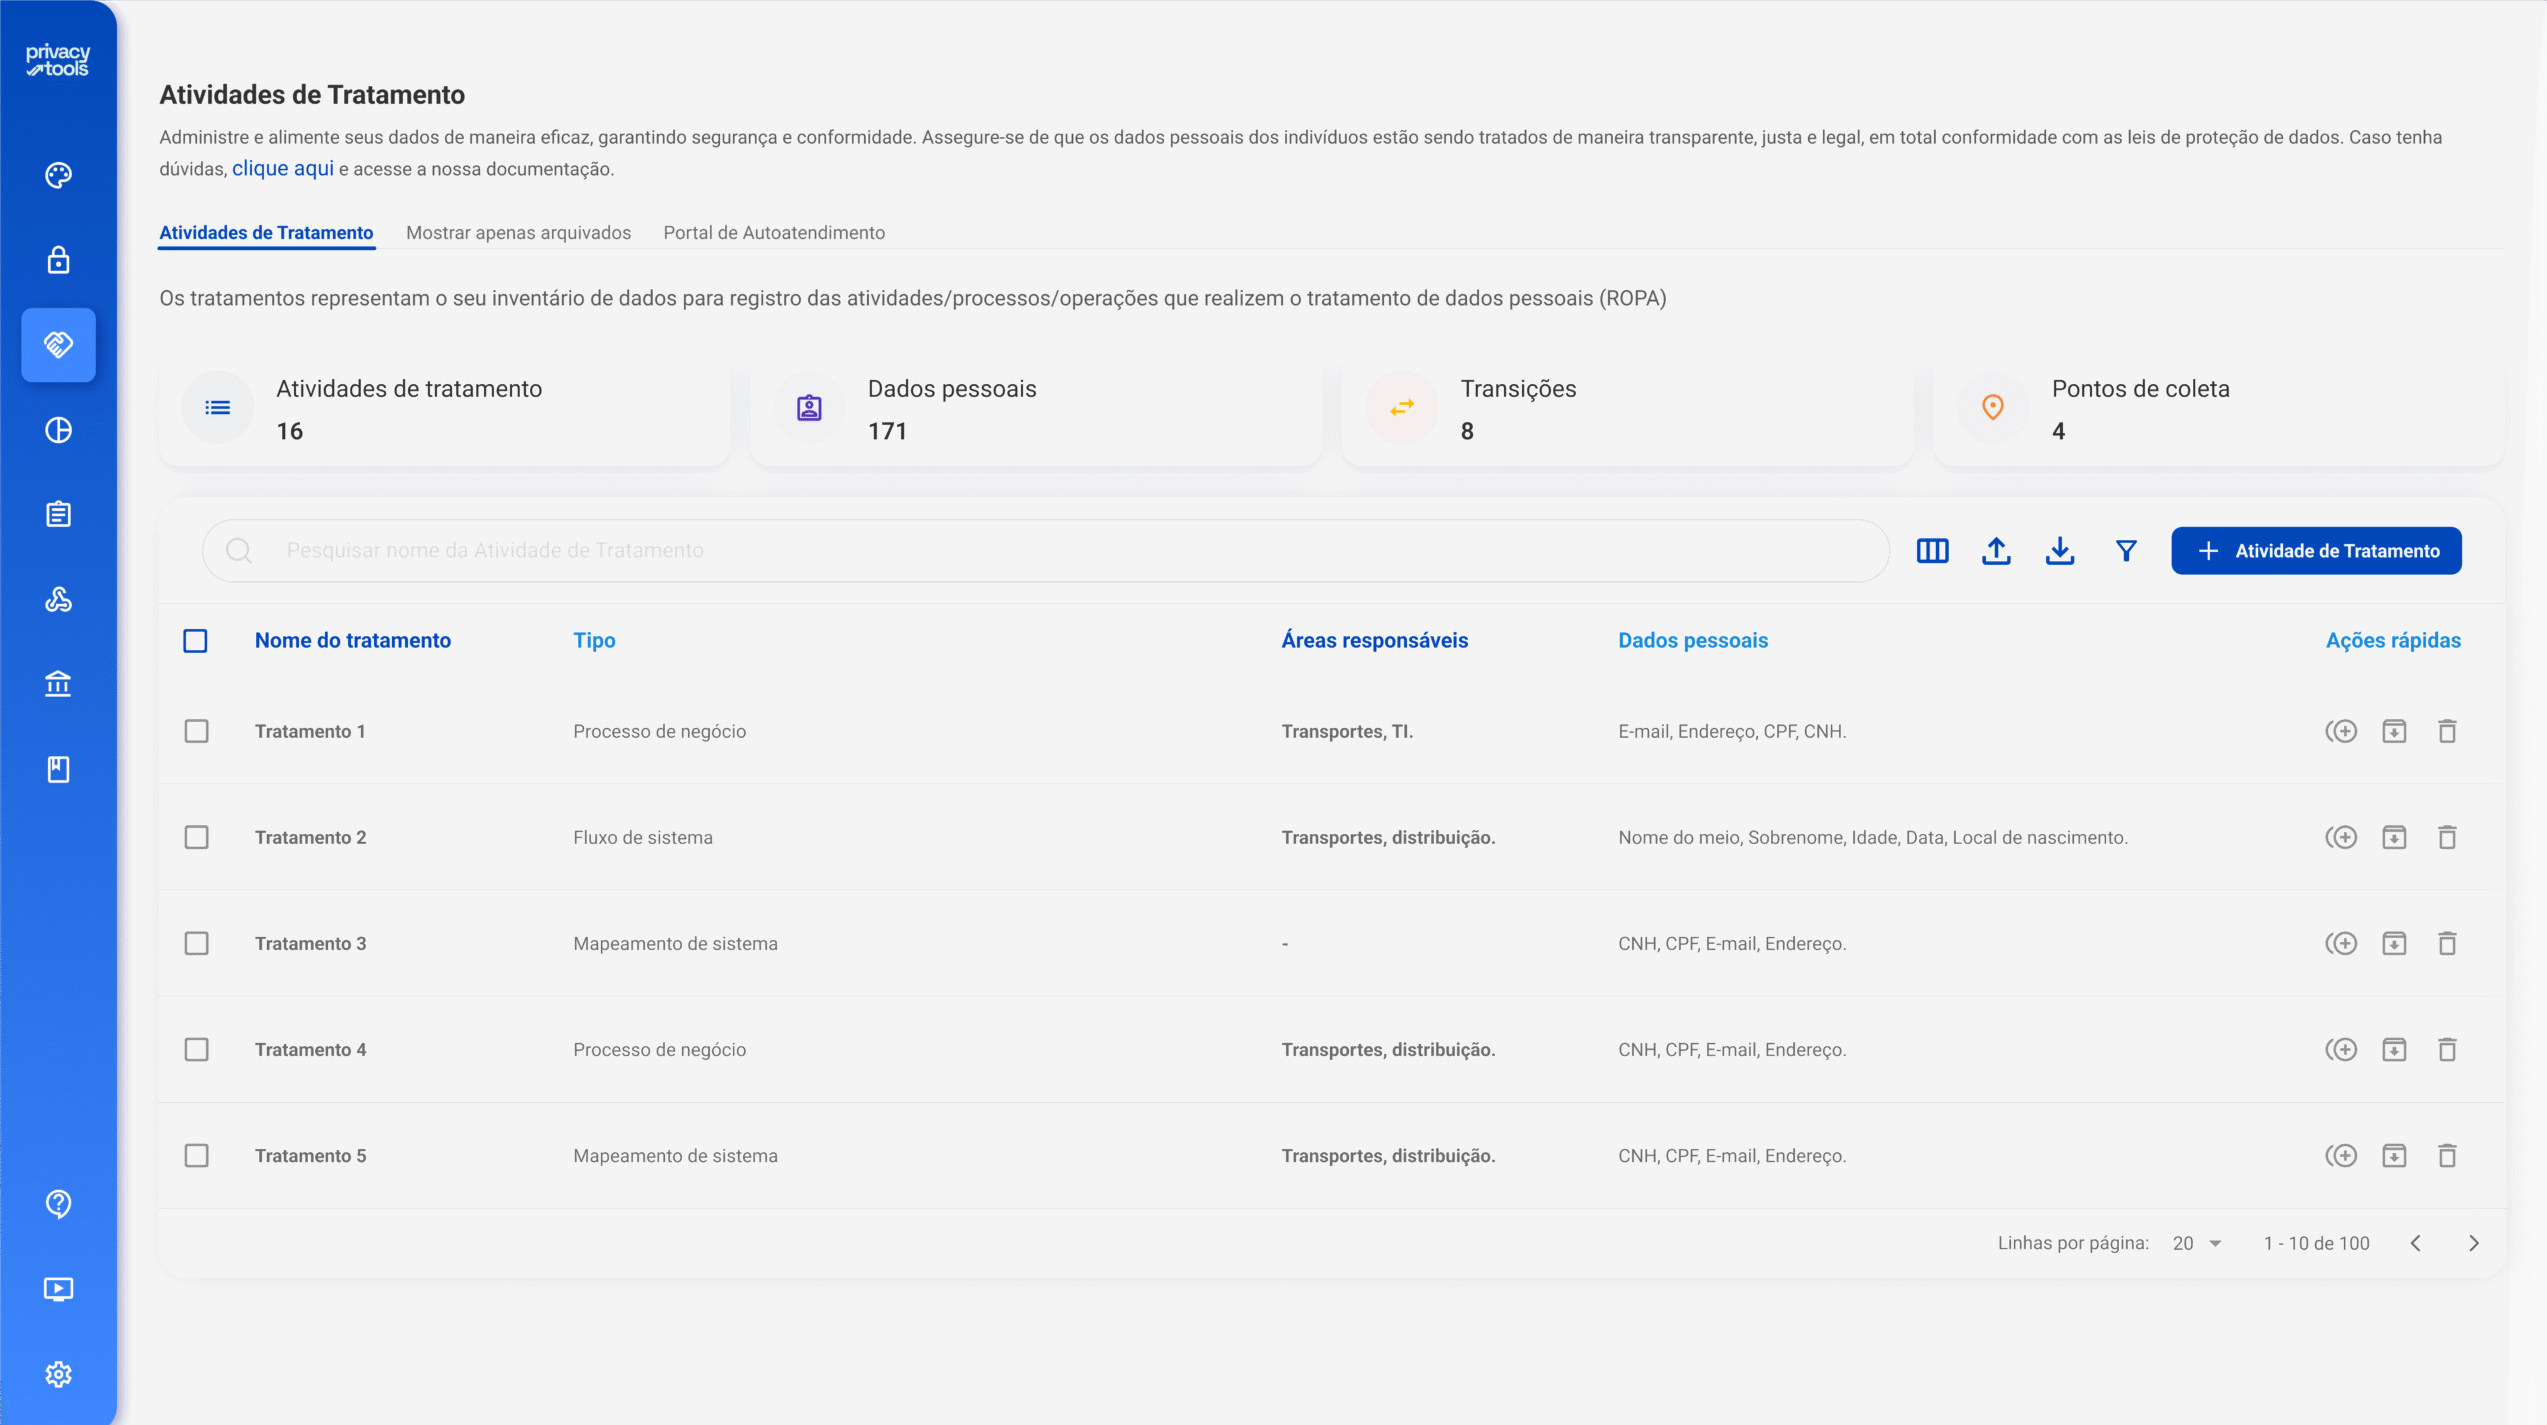
El mapeo de datos es esencial para cualquier programa de privacidad. Permite identificar el ciclo de vida de los datos personales, los riesgos asociados a cada actividad de procesamiento, los proveedores involucrados y los fines de la recopilación.
Además de cumplir con los requisitos reglamentarios, tales como: LGPD e GDPREl mapeo de datos permite la creación y el mantenimiento del ROPA (Registro de Actividades de Tratamiento) de forma práctica y trazable, facilitando la visualización de riesgos, la generación de informes de impacto y la preparación de su operación para auditorías e inspecciones.
Explora las características que hacen que esta solución sea completa, práctica y eficiente.
Importa tus mapeos creados en Excel u otros formatos, y los convertiremos automáticamente a la plataforma de forma organizada y trazable.
Cree tareas para su equipo de privacidad, asigne responsabilidades para cada actividad, establezca plazos de actualización y valide procesos de forma estructurada, utilizando tableros Kanban y visualización de panel.
Cree informes de impacto personalizados directamente en la plataforma, listos para ser presentados en auditorías o solicitudes de autoridades.
Registrar, categorizar y monitorear los riesgos relacionados con las actividades de tratamiento, proveedores y activos, con planes de acción integrados.
Utilice marcos como LGPD, GDPR, ISO y NIST en su programa de riesgos o importe sus propios estándares y controles para auditorías.
Realizar diagnósticos y evaluaciones de privacidad de proveedores, con una visión clara de su nivel de madurez y la capacidad de enviar cuestionarios personalizados.
API robusta con autenticación OAuth2 para que los desarrolladores automaticen el mapeo de datos. Integración nativa con Data Discovery y hojas de cálculo de Excel.
Utilice el módulo de mapeo de datos junto con el descubrimiento de datos para descubrir nuevos activos y monitorear continuamente los activos de datos existentes para verificar cambios y actualizaciones relacionados con la gobernanza de datos personales.
A Privacy Tools Centraliza la asignación de datos en un único entorno.
El mapeo de datos es el punto de partida de cualquier programa de privacidad y, por lo tanto, resulta útil para organizaciones de todos los tamaños y sectores: desde empresas que comienzan a cumplir con la normativa y necesitan un inventario fiable hasta grupos con decenas de unidades, cientos de sistemas y hojas de cálculo obsoletas que ya no reflejan la realidad de sus operaciones. Lo utilizan los responsables de protección de datos (RPD), los comités de privacidad, los departamentos de cumplimiento y seguridad de la información y, en organizaciones más grandes, los gerentes de área responsables de las actividades de su sector.
Artículo 37 de LGPD Obliga al responsable y al operador a mantener un registro de las operaciones de tratamiento, y el artículo 38 faculta a la ANPD (Autoridad Nacional de Protección de Datos) para determinar la elaboración de un informe de evaluación de impacto de datos (RIPD). El artículo 6 exige finalidad, adecuación y necesidad en cada operación de tratamiento, y el artículo 50 trata sobre el programa de gobernanza de la privacidad. GDPREl artículo 30 define el registro de actividades (ROPA) y el artículo 35 la evaluación de impacto (DPIA).
El mapeo de datos es el núcleo al que están vinculados los demás módulos: Gestión de Riesgos vincula los riesgos con las actividades mapeadas, Diagnóstico Relacionan las evaluaciones con áreas y proveedores, para Administracion de incidentes identifica qué actividades y datos se vieron afectados por una violación, la DSAR sabe dónde buscar la información del interesado y la Business Intelligence Presenta la evolución del inventario. La API de integración permite alimentar el mapeo desde sistemas internos.
O Sicoob Central Crediminas Se importaron 16 procesos personalizados y se integraron 1.500 usuarios a través de la API. EletrobrasEl responsable de protección de datos destaca "un mapeo más detallado de las actividades de procesamiento" y una mejor respuesta a los interesados. Banes, FieMg, Red D'Or e Mills También utilizan el mapeo de datos como base del programa. Para comprender el concepto, lea ¿Qué es el mapeo de datos? e la guía de mapeo de datos.
Sí. Puede generar informes de impacto y evidencia sobre las actividades de tratamiento para cumplir con los requisitos de supervisión regulatoria o auditoría interna.
No. Puede importar sus asignaciones de hojas de cálculo existentes, lo que garantiza la continuidad y la trazabilidad.
Sí. La herramienta permite distribuir responsabilidades por área o actividad, definiendo plazos y flujos de validación para mantener los datos actualizados.
Sí. Puede registrar, categorizar y hacer seguimiento de los riesgos, vinculándolos a planes de acción y visualizando su estado en paneles de control.
Sí. Es posible enviar evaluaciones de privacidad a los proveedores y monitorear el nivel de madurez de cada socio con respecto a la protección de datos.
Sí. El módulo se integra en el ecosistema. Privacy Tools, mejorando su programa de privacidad con trazabilidad y automatización.
Para comparar los tipos de herramientas disponibles en el mercado, consulte la guía de... Las mejores herramientas para LGPD.
El módulo de Mapeo de Datos inventaría las actividades de procesamiento de datos con todos sus atributos. El ROPA (Registro de Operaciones de Procesamiento de Datos) es el documento requerido por el artículo 37 de la LGPD (Ley General de Protección de Datos de Brasil), generado a partir de este inventario. Ambos módulos se retroalimentan.
Quienes ya tienen hojas de cálculo pueden importar el mapeo y obtener el registro estructurado inmediatamente después de la validación de datos. Quienes comienzan desde cero distribuyen las actividades por área utilizando flujos de trabajo; el plazo depende del número de áreas y sistemas, y la Implementación Guiada de Privacy Tools Apoyo este cronograma.
Sí. La generación de informes de impacto (DPIA/RIPD) utiliza las actividades, los datos, los riesgos y las medidas ya registradas, produciendo un documento listo para auditorías o para la autoridad.
Con los flujos de trabajo: cada actividad tiene una persona asignada y una fecha límite de revisión, y las tareas aparecen en tableros Kanban y paneles de control. El descubrimiento de datos, a su vez, señala los datos y sistemas que surgieron después del mapeo inicial.
Sí. Las actividades pueden asociarse con normas y marcos de referencia, como LGPD, GDPR e ISO, y los informes cumplen con los campos requeridos por el artículo 30 del GDPR y el artículo 37 de la LGPD.
Solicite una demostración y vea cómo... Privacy Tools Puede reforzar su programa de privacidad de una manera práctica y escalable.