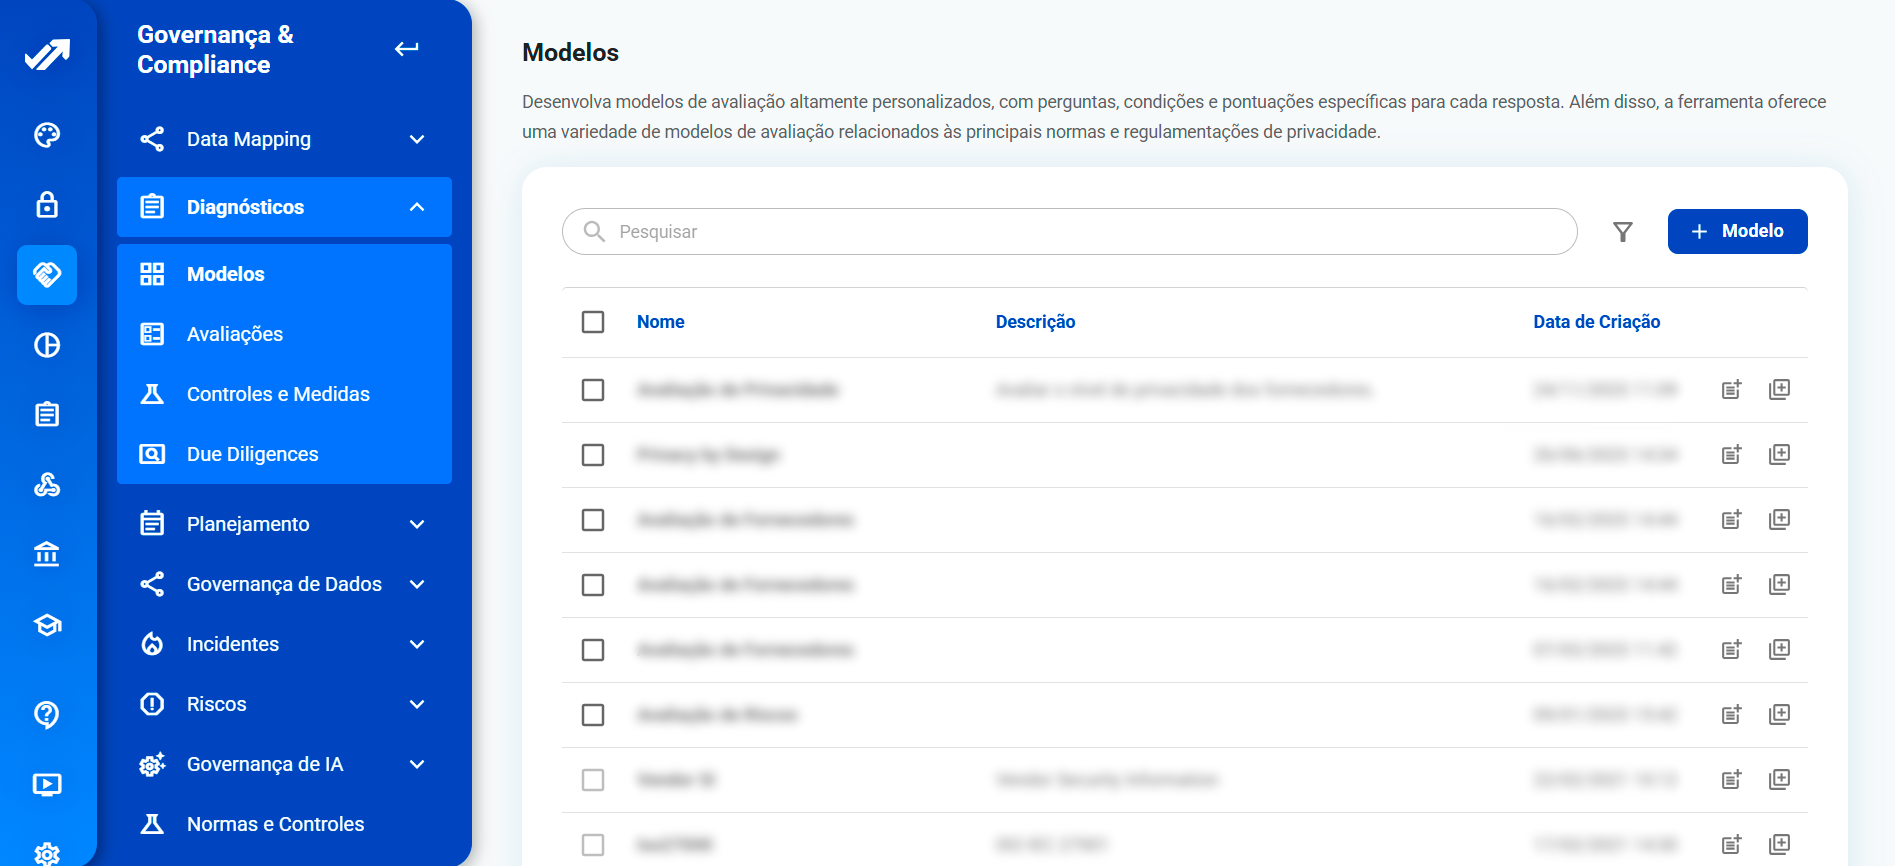
Diagnóstico y evaluaciones es el módulo de Privacy Tools que aplica cuestionarios a áreas, proveedores y entidades, y calcula los niveles de madurez y cumplimiento.
Evaluar proveedores, usuarios, áreas y entidades con precisión y profundidad. Cree modelos, envíe evaluaciones y calcule niveles de madurez con trazabilidad completa.
Los programas de privacidad y cumplimiento exigen más que solo políticas y mapeo. Exigen la capacidad de evaluar los riesgos, la madurez y la alineación de socios, áreas y procesos con base en criterios objetivos.
El módulo Diagnóstico da Privacy Tools Permite estructurar y aplicar evaluaciones personalizadas, con control total sobre los criterios, la lógica de puntuación y la trazabilidad de los resultados.

Evalúe los riesgos del socio antes de contratarlo o renovarlo.
Realizar diagnósticos periódicos en áreas críticas como RRHH, Legal y TI.
Utilizar modelos basados en la norma ISO 27000 para evaluar los controles técnicos y organizativos.
Generar diagnósticos internos periódicos y monitorear el progreso a través de los niveles de madurez.
Explora las características que hacen que esta solución sea completa, práctica y eficiente.
Prepare evaluaciones basadas en estándares como ISO 27000 o cree sus propios criterios.
Organice las preguntas en bloques, defina pesos y métodos de cálculo (promedio o resta) y ajuste los rangos de madurez.
Edite bloques, cambie categorías y reposicione preguntas con facilidad.
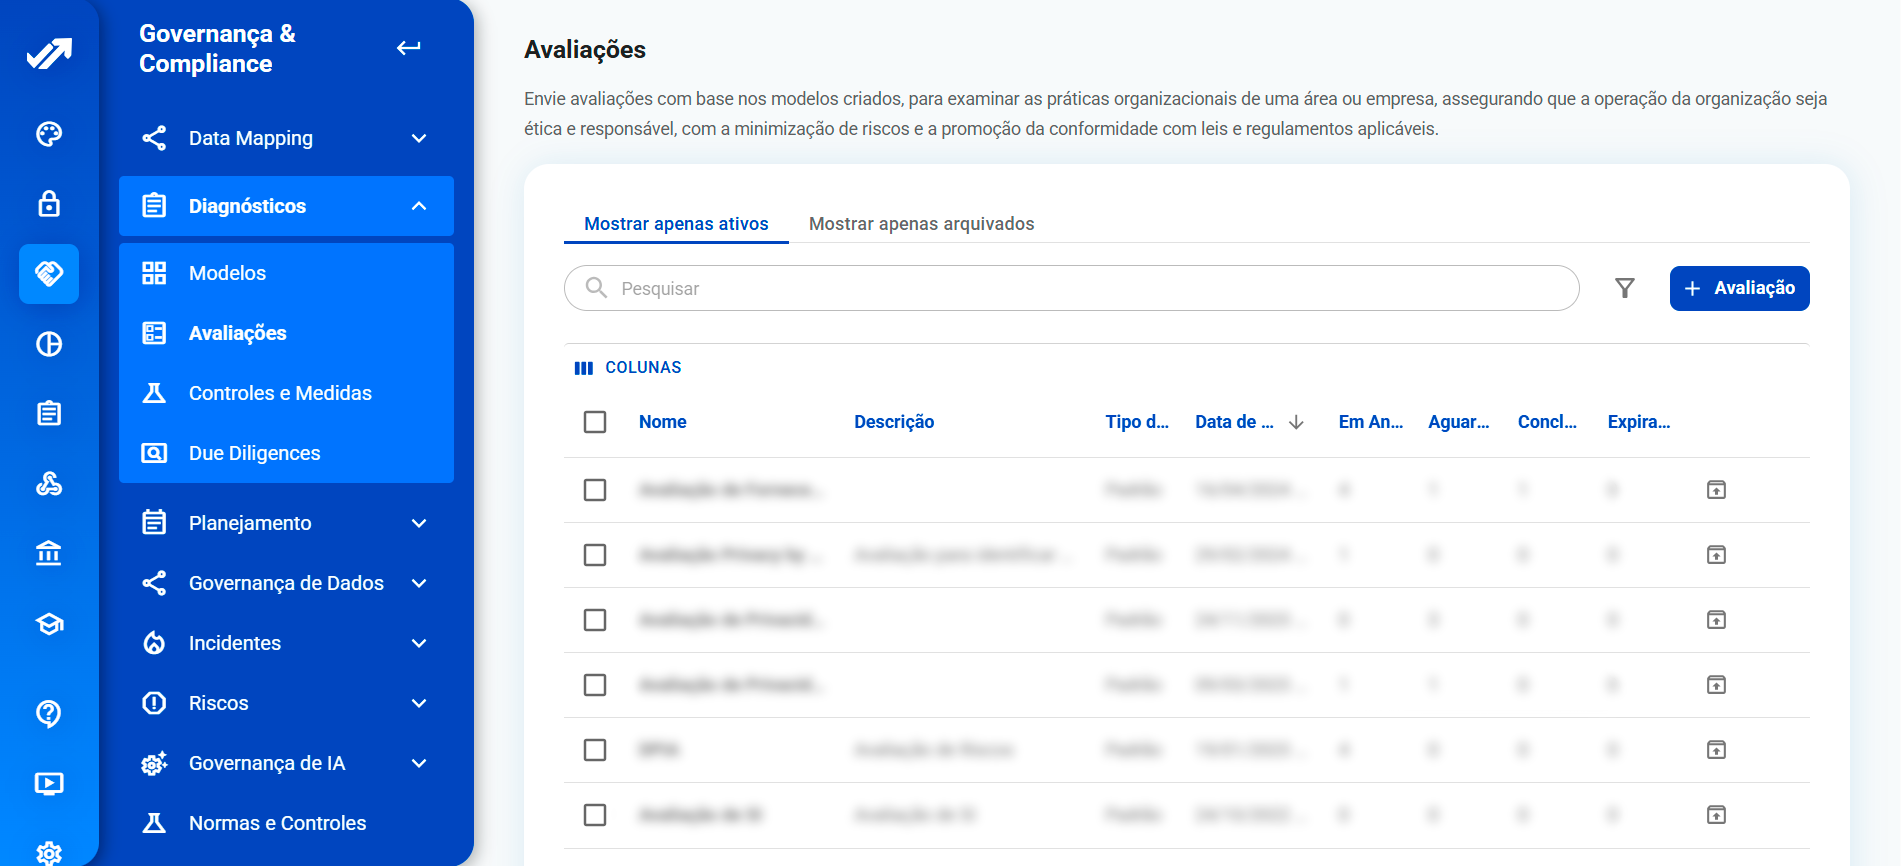
Envíe evaluaciones a proveedores, usuarios internos, puntos de acceso externos o entidades, con control sobre quién responde.
Administre grandes volúmenes con filtros por nombre, estado, tipo de modelo o categoría.
Visualice el nivel de madurez general o por categoría y utilice los resultados para auditorías, planes de acción o decisiones estratégicas.
Aplicar evaluaciones estructuradas a proveedores, departamentos internos o entidades externas.
Con criterios objetivos y formularios configurables podrás transformar diagnósticos en decisiones acertadas.
Integre el diagnóstico con el mapeo de datos para obtener una visión completa de la madurez del tratamiento. Relacione las evaluaciones con los proveedores, áreas o actividades mapeados y utilice los resultados para ajustar los controles o definir planes de mejora.

Este módulo es idóneo para organizaciones que necesitan medir la madurez y el cumplimiento normativo mediante criterios objetivos y repetibles: evaluar a los proveedores antes y durante la firma de contratos, diagnosticar áreas y unidades internas, comparar sucursales, cooperativas o centros educativos del mismo grupo, aplicar autoevaluaciones a los directivos y preparar auditorías y certificaciones. Lo utilizan responsables de protección de datos (RPD), responsables de cumplimiento normativo, profesionales de la seguridad de la información, auditores internos y consultoras que gestionan programas de cumplimiento para múltiples clientes.
A LGPD Requiere que el controlador evalúe los riesgos y demuestre la eficacia del programa de gobernanza (artículos 46 y 50, § 2, I, “e” a “i”), incluso en relación con los operadores (artículos 39 y 42). ISO / IEC 27001 y ISO / IEC 27701 requieren evaluación periódica de los controles y la GDPR El artículo 35 prevé la evaluación de impacto (EIPD). Los diagnósticos estructurados son la forma de cumplir con estos requisitos mediante evidencia.
Los diagnósticos impulsan la Gestión de riesgos de terceros (puntuaciones de proveedores) se relacionan con Data Mapping (las evaluaciones por área o actividad mapeada) respaldan la Gobernanza de la IA e los Auditorías Digitalesy sus indicadores van al Business IntelligenceEl historial de evaluaciones es la prueba de la mejora continua necesaria para obtener las certificaciones.
O Grupo Educativo Bom Jesús incluyó la preparación de la evaluación entre los pasos de su plan de cumplimiento, y la Mills Utiliza formularios personalizados para evaluar los riesgos. Lea también La importancia de la evaluación en la gestión de terceros..
Sí. Puedes crear plantillas desde cero o editar las plantillas disponibles en la plataforma.
Sí. Los envíos se pueden realizar en lotes y el sistema organiza las respuestas por calificación y entidad.
Podrás elegir entre calcular mediante promedio o mediante resta, con rangos de vencimiento personalizables.
Sí. Es posible asignar evaluaciones a usuarios internos y realizar seguimiento del progreso y resultados por área o rol.
Sí. Existe un flujo de trabajo específico para crear y gestionar informes de diligencia debida, incluido el historial, las opiniones y la vinculación de proveedores.
El diagnóstico mide la madurez mediante un cuestionario respondido por la entidad evaluada (proveedor, área, unidad). La auditoría verifica la evidencia con auditores designados y registra las no conformidades. Ambos módulos se complementan: el diagnóstico indica dónde auditar.
Sí. Las evaluaciones se envían a los proveedores por lotes, la puntuación se calcula automáticamente y los resultados se introducen en el sistema de gestión de riesgos de terceros como parte del proceso de diligencia debida.
Sí. Las plantillas (ISO 27000, DPIA y otras) sirven como punto de partida y se pueden editar: bloques, preguntas, ponderaciones, método de cálculo y rangos de madurez.
Aplicando el mismo modelo a múltiples entidades. Los paneles muestran los niveles de madurez, las comparaciones entre entidades y la evolución a lo largo del tiempo.
Pueden cambiar de rumbo. Con PrIA, las respuestas de una evaluación generan actividades de procesamiento en el mapeo de datos, lo que acelera el mapeo de áreas recién diagnosticadas.
Solicite una demostración y vea cómo el módulo Diagnóstico puede apoyar sus decisiones basadas en datos reales.