La gestión de auditorías es el módulo de Privacy Tools que planifica, ejecuta y documenta auditorías internas y externas basadas en LGPD, GDPR, ISO y sus propios marcos de referencia.
Planificar, implementar y supervisar auditorías internas o externas basadas en estándares como LGPD, GDPR, ISO y marcos personalizados.
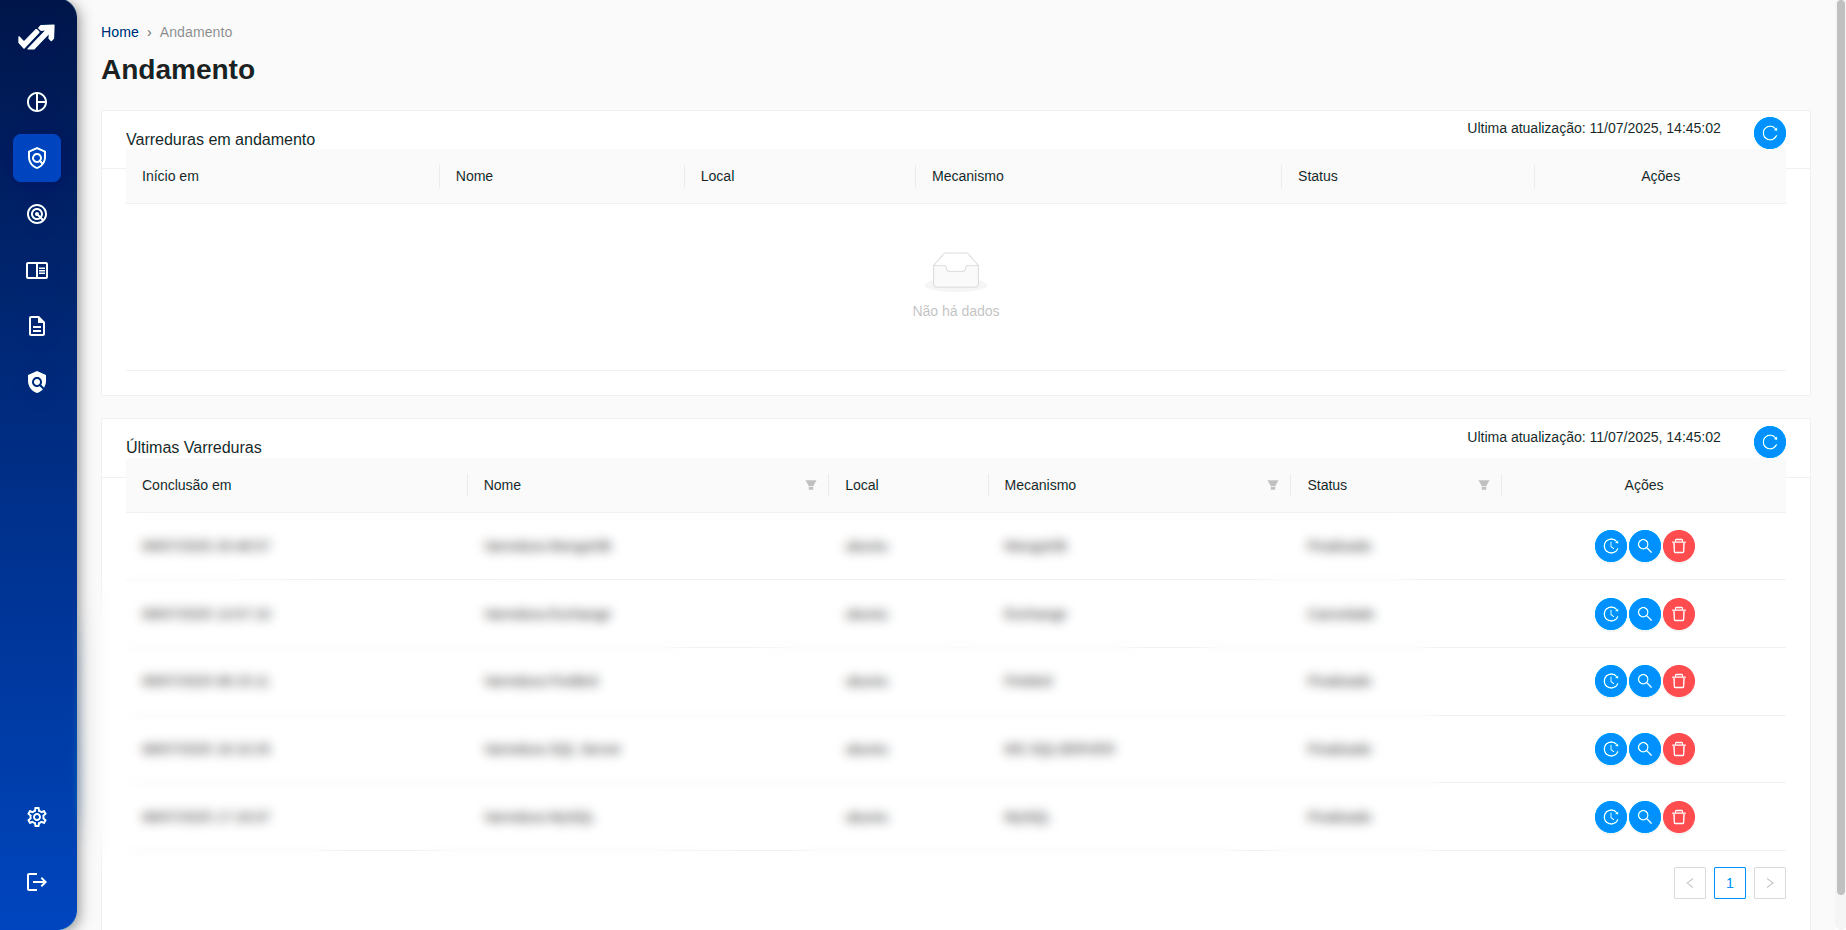
Las auditorías son pasos esenciales en los programas de privacidad maduros, ya que permiten a las empresas probar, validar y verificar la eficacia de las medidas técnicas y organizativas que han adoptado.
Con la función de gestión de auditorías de Privacy Tools, su empresa puede:
Explora las características que hacen que esta solución sea completa, práctica y eficiente.
Configurar ciclos de auditoría únicos o recurrentes, con plazos, alcances y áreas involucradas.
Utilice marcos de trabajo como LGPD, ISO, o importe sus propias plantillas para su evaluación.
Registre resultados, documentos y observaciones directamente en la plataforma, con control de versiones.
Definir perfiles de auditores, distribuir responsabilidades por competencia y garantizar la imparcialidad.
Realice un seguimiento de cada paso del proceso de auditoría con registros auditables y un registro de acciones.
Identificar problemas, realizar un seguimiento de los planes de acción correctiva y documentar la evidencia del tratamiento.
Este módulo es adecuado para organizaciones que necesitan probar y demostrar, metódicamente, la eficacia de su programa de privacidad y seguridad: empresas en proceso de certificación (ISO/IEC 27001, 27701), instituciones reguladas (bancos, cooperativas, aseguradoras, sanidad, energía), organismos públicos sujetos a supervisión, grupos con múltiples unidades y empresas auditadas por clientes como gestores de datos. Lo utilizan responsables de auditoría interna, cumplimiento normativo, seguridad de la información y protección de datos (DPO), así como consultoras que auditan a sus clientes.
El art. 50, § 2º, I, “d” e “i”, de LGPD Estipula que el programa de gobernanza debe ser evaluado y "actualizado constantemente en función de la información obtenida mediante el seguimiento continuo y las evaluaciones periódicas". ISO / IEC 27001 (cláusula 9.2) y la ISO / IEC 27701 Requieren auditorías internas planificadas, con criterios definidos, alcance, auditores imparciales y un procedimiento para el manejo de las no conformidades. GDPR (art. 39) incluye la auditoría entre las responsabilidades del DPO.
Las auditorías comienzan con los riesgos (Gestión de riesgos), verificando las actividades de Data Mapping, consulte los registros de Administracion de incidentes, De Gestión del consentimiento y Capacitación como evidencia, y generar no conformidades que se convierten en tareas en Flujo de trabajoEl informe de cada ciclo, con la documentación justificativa correspondiente, es el documento que se entrega a los organismos de certificación, consejos y reguladores.
A Mills buscaban "algo más que simplemente cumplir con los requisitos de auditoría" al adoptar la plataforma, y la Copel El programa de gobernanza se estructuró de acuerdo con el artículo 50 de la LGPD (Ley General de Protección de Datos de Brasil), que exige una evaluación periódica. Véase... casos de éxito.
Sí. La función permite configurar auditorías con diferentes alcances, asignando auditores por área, tema o criterios técnicos.
Sí Privacy Tools Ofrece plantillas basadas en LGPD, ISO y otros marcos de referencia, y también permite crear plantillas propias.
Sí. Es posible registrar no conformidades, establecer plazos y asignar responsabilidades para las correcciones.
Sí. La funcionalidad se conecta con la Gestión de Riesgos, lo que permite priorizar las auditorías en función de la puntuación o la criticidad de los riesgos mapeados.
El diagnóstico consiste en un cuestionario de madurez que responde el área o el proveedor. La auditoría es la verificación realizada por auditores designados, con evidencia, flujo de trabajo de aprobación y registros de no conformidades. El diagnóstico ayuda a decidir qué auditar.
Sí. Las normas y plantillas de control incluyen ISO, y es posible importar su propio conjunto de controles. Las auditorías internas requeridas por la norma se planifican, ejecutan y documentan en la plataforma.
En función de los perfiles y la asignación de auditores por área, tema o criterio, la organización define quién audita qué, y el flujo de trabajo de aprobación registra quién realizó y quién aprobó cada paso.
Se registra con una fecha límite y se asigna a la persona responsable de su corrección; su gestión se supervisa hasta su cierre. Las correcciones pueden automatizarse como tareas en el flujo de trabajo y gestionarse como riesgos.
Sí. Los ciclos pueden ser puntuales o recurrentes, con una periodicidad definida, manteniendo un historial de cada ciclo para su comparación.
Solicite una demostración y vea cómo la función de Gestión de Auditoría puede respaldar la gobernanza y el cumplimiento de su empresa.