Administracion de incidentes
La gestión de incidentes es el módulo de Privacy Tools que registra los incidentes de seguridad que involucran datos personales, evalúa el impacto y organiza la comunicación con la ANPD (Autoridad Nacional de Protección de Datos) y los interesados.
Organice, responda y documente el manejo de incidentes con trazabilidad, rapidez y cumplimiento de las normas de privacidad.
Un incidente no tiene por qué convertirse en una crisis.
Los errores ocurren. Lo que define la madurez de su operación es cómo responde a ellos y si puede demostrar qué se hizo, quién lo hizo y cuándo.
El módulo Administracion de incidentes da Privacy Tools Este proceso está estructurado para ofrecer un entorno seguro y rastreable para el registro, la supervisión y la actuación ante las violaciones de datos personales, con flujos de trabajo claros y pruebas auditables.
De la identificación a la respuesta:
Trazabilidad y control en cada etapa.
Funcionalidades principales
Explora las características que hacen que esta solución sea completa, práctica y eficiente.
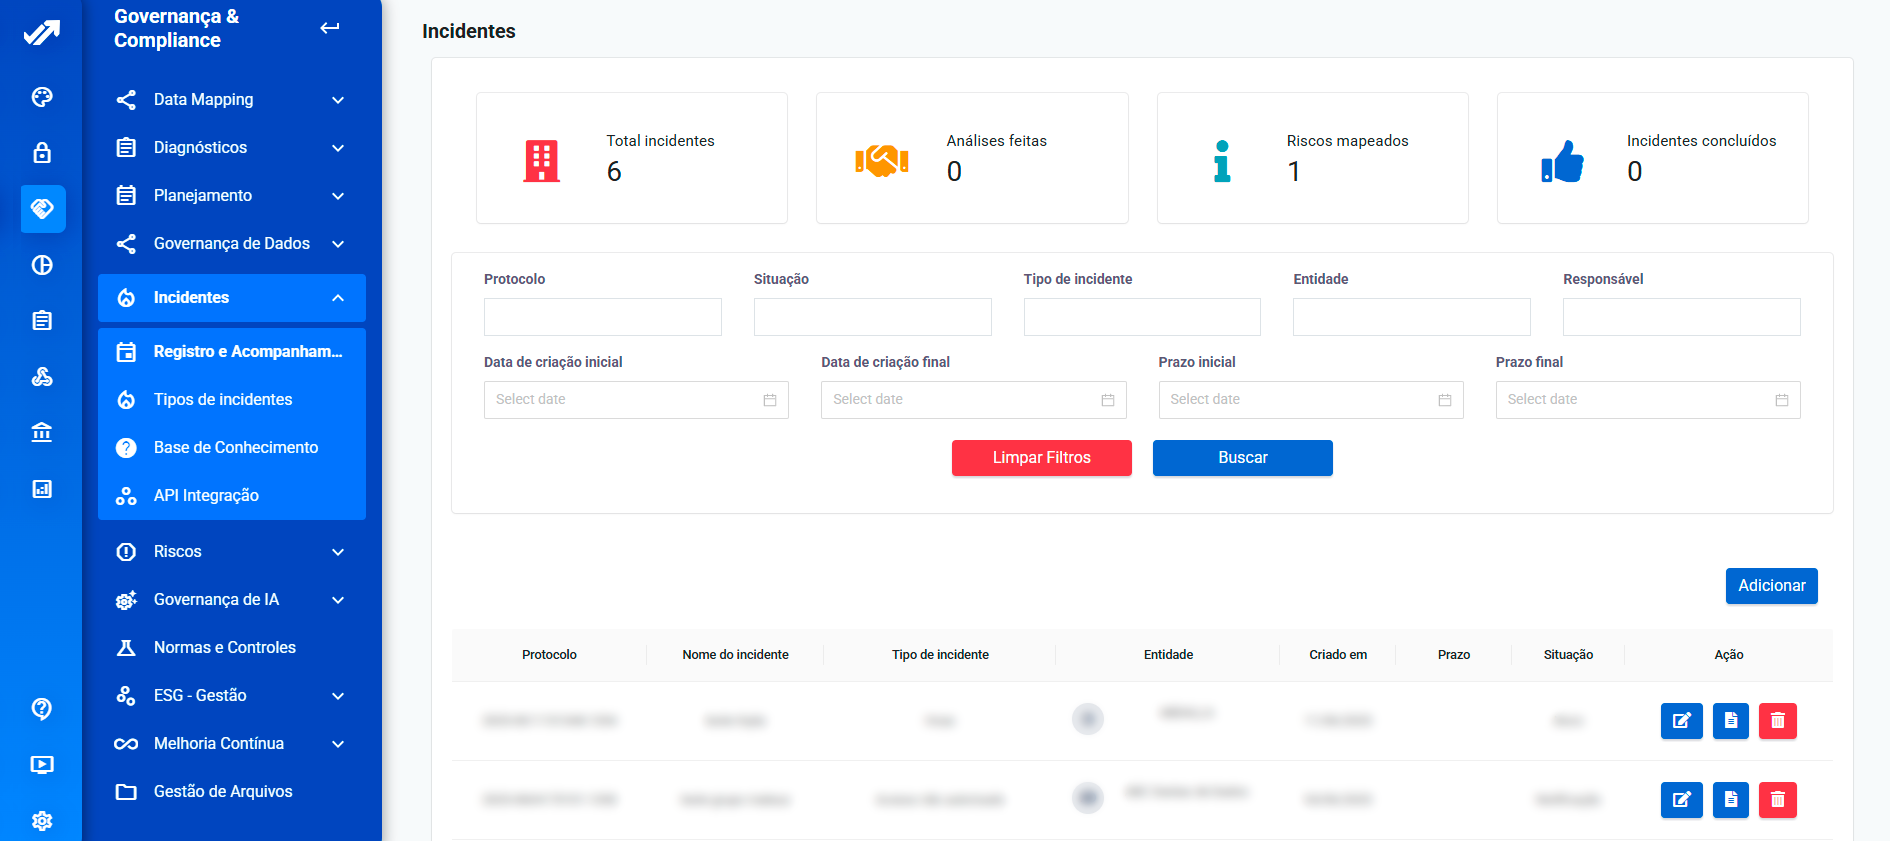
Registro de incidentes estructurado
Cree registros con campos personalizados para origen, tipo, impacto, datos afectados y responsables, con generación automática de protocolos.
Identificación de los datos personales afectados
Identificar qué datos se vieron afectados por una violación, cómo se utilizan, dónde se almacenan y quién tiene acceso a ellos, facilitando la investigación y la comunicación con los interesados y las autoridades.
Cronología e historia de las negociaciones
Visualice todas las acciones realizadas durante la gestión de incidentes, incluidas las fechas, el personal asignado, las tareas, los plazos y los archivos adjuntos.
Panel de control con información de estado y gravedad.
Realice un seguimiento de los incidentes en un panel central, con indicadores de riesgo personalizables, estado de resolución y niveles de gravedad.
Generar notificaciones para los titulares de los datos y la ANPD (Autoridad Nacional de Protección de Datos de Brasil).
Crear comunicaciones completas o parciales con base en los datos registrados, listas para su presentación a la ANPD (Autoridad Nacional de Protección de Datos de Brasil) o a los interesados.
Informes de auditoría y rendición de cuentas
Exportar cronogramas, evidencias y resultados de acciones para su uso en inspecciones o revisiones internas.
Descubra los beneficios
- Cumplir con los requisitos de la LGPD (Ley General de Protección de Datos de Brasil) con claridad y plazos definidos.
- Centralice registros, evidencias y procedimientos en un solo lugar.
- Gane agilidad para responder a nuevos incidentes con procesos ya preparados.
- Integrar la gestión de riesgos en el programa de gobernanza.
- Mejore la transparencia de sus operaciones con las partes interesadas, autoridades y clientes.
Con la BI de Privacy ToolsTransformas los incidentes en información de inteligencia.
Realice un seguimiento de métricas como el tiempo de respuesta, los tipos de infracciones y los puntos críticos.
¿Para quién sirve la gestión de incidentes?
Este módulo es adecuado para cualquier organización que maneje datos personales y necesite responder metódicamente a una violación de seguridad: hospitales y aseguradoras de salud, instituciones financieras, minoristas, grupos de medios, concesionarios, universidades, empresas tecnológicas y organismos públicos. Lo utilizan el Responsable de Protección de Datos (RPD), los equipos de seguridad de la información, los departamentos legales y las áreas de negocio involucradas en cada caso, y sirve tanto para incidentes a gran escala como para pequeños fallos operativos que, sin documentación, quedarían sin reportar.
Qué exige la ley y cómo la cumple el módulo.
Artículo 48 de LGPD Esto obliga al responsable del tratamiento a notificar a la ANPD (Autoridad Nacional de Protección de Datos) y al interesado cualquier incidente que pueda suponer un riesgo o daño significativo, describiendo los datos afectados, los interesados implicados, las medidas de seguridad, los riesgos y las medidas adoptadas. Resolución CD/ANPD N° 15/2024 Establece un plazo de tres días hábiles para la presentación de informes y exige el registro interno de todos los incidentes, incluidos aquellos que no hayan sido reportados. GDPR Los artículos 33 y 34 exigen la notificación en un plazo de 72 horas.
- Registro interno de todos los incidentes: El registro estructurado crea el protocolo con origen, tipo, impacto, datos afectados y partes responsables.
- Descripción de los datos y de sus propietarios: La identificación de los datos personales afectados permite determinar qué se vio afectado, dónde se encontraba y quién tuvo acceso a ellos, con el apoyo de... Data Mapping y Data Discovery.
- Fecha límite de comunicación: La generación de notificaciones para los interesados y la ANPD produce los documentos con los datos requeridos, incluida la comunicación preliminar y completa.
- Medidas y evidencias: La cronología registra cada acción con su fecha, responsable, archivos adjuntos y plazos; los informes sirven para fines de auditoría y rendición de cuentas.
- Perspectiva gerencial: El panel de control muestra el estado y la gravedad de todos los casos abiertos.
Cómo implementarlo en cinco pasos
- Plan de respuesta. Definir las categorías de incidentes, los criterios de gravedad, quién decide sobre la comunicación y los plazos internos.
- Flujos. Configure las fases del tratamiento con responsabilidades asignadas, plazos y planes de acción en función de la gravedad, utilizando el Flujo de trabajo para tareas automatizadas.
- Plantillas de notificación. Preparar las plantillas de comunicación para la ANPD (Autoridad Nacional de Protección de Datos) y los interesados, incluyendo los campos requeridos por la resolución.
- Entrenamiento y simulación. Realice un ejercicio con un incidente ficticio para poner a prueba los plazos de entrega y las funciones desempeñadas.
- Mejora continua. Utilice el Business Intelligence para medir el tiempo de respuesta, los tipos de violaciones y los puntos críticos, y alimentar el Gestión de Riesgos.
Integraciones y evidencia
La gestión de incidentes interactúa con el mapeo de datos (actividades y sistemas afectados), el descubrimiento de datos (datos presentes en el entorno comprometido), las solicitudes de acceso a datos personales (solicitudes de acceso a datos personales derivadas del incidente), la gestión de riesgos y... Auditorías Digitales (Acciones correctivas). El cronograma con anexos demuestra que la organización actuó con diligencia, tal como lo exige el Artículo 48 y el principio de rendición de cuentas (Artículo 6, X, de la LGPD).
Resultados en estudios de caso
Na EletrobrasEl DPO cita "una gestión sólida de incidentes y flujo de datos, que reduce el riesgo de incumplimiento". FieMg El módulo se contrató junto con los consentimientos, las cookies, las políticas, el mapeo de datos y el DSAR. Para comprender el concepto, consulte [enlace a la documentación pertinente]. ¿Qué es un incidente de seguridad? en el glosario.
Resuelva sus dudas
1. ¿Qué tipos de incidentes puedo registrar en el módulo?
Cualquier incidente que involucre datos personales: fugas, accesos no autorizados, compartición no autorizada o fallos operativos.
2. ¿La herramienta ayuda a notificar a la ANPD?
Sí. Es posible generar documentos y notificaciones con los datos requeridos por la ley, incluyendo respuestas parciales (dentro de las 72 horas) y respuestas completas.
3. ¿Puedo hacer un seguimiento de lo que ya se ha hecho?
Sí. El módulo mantiene una línea de tiempo con todas las acciones registradas, incluyendo responsables, fechas, archivos adjuntos y plazos.
4. El módulo se puede integrar con otros módulos. Privacy Tools?
Sí. Complementa el programa de gobernanza y puede funcionar en conjunto con módulos como Auditoría, DSAR y Descubrimiento de Datos.
Para comparar los tipos de herramientas disponibles en el mercado, consulte la guía de... Las mejores herramientas para LGPD.
5. ¿Con qué rapidez debo denunciar un incidente a la ANPD?
En un plazo de tres días hábiles desde que se tenga conocimiento de que el incidente puede suponer un riesgo o daño significativo para los interesados, de conformidad con la Resolución CD/ANPD n.º 15/2024. Conforme al RGPD, el plazo es de 72 horas. El módulo genera la comunicación con los campos requeridos y registra cuándo se envió.
6. ¿Debo denunciar incidentes que no serán denunciados?
Sí. La resolución de la ANPD exige el registro interno de todos los incidentes, tanto los notificados como los no notificados, junto con la evaluación que justifica la decisión. El registro estructurado del módulo cumple con este requisito y mantiene la justificación dentro del plazo establecido.
7. ¿Cómo puedo averiguar qué datos se vieron afectados?
La identificación de los datos personales afectados permite cotejar el incidente con el mapeo de datos (qué actividades y sistemas) y, cuando se contrata, con el descubrimiento de datos (qué datos había en el entorno), lo que facilita la descripción necesaria en la comunicación.
8. ¿El módulo facilita la comunicación con los interesados?
Sí. Además de comunicarse con la ANPD (Autoridad Nacional de Protección de Datos), genera notificaciones para los interesados con el idioma y los campos apropiados, y posteriormente se puede brindar asistencia a través del módulo DSAR.
9. ¿Cómo se puede demostrar, meses después, lo que se hizo en un incidente?
Siguiendo el cronograma: cada acción se registra con la fecha, el responsable, la fecha límite y los archivos adjuntos, y los informes de auditoría recopilan todo en un solo documento a efectos de rendición de cuentas.
Garantizar claridad, agilidad y trazabilidad en la respuesta a incidentes.
Solicita una demostración y comprueba cómo funciona el módulo de gestión de incidentes de [nombre de la empresa]. Privacy Tools Puede fortalecer su estructura de gobernanza.