La gestión de riesgos de terceros es el módulo de Privacy Tools que registra a proveedores y operadores, aplica evaluaciones y supervisa el riesgo de cada relación a lo largo del contrato.
Proveedores, operadores de datos, socios estratégicos: todos representan riesgos potenciales para la privacidad y el cumplimiento de su empresa.
Como Privacy ToolsUsted estructura un proceso continuo de gestión de riesgos de terceros, basado en criterios objetivos, la integración con diagnósticos y una visibilidad completa para la toma de decisiones.
La externalización de servicios, la contratación de plataformas en la nube y el intercambio de datos con operadores hacen que la gestión de riesgos externos sea una prioridad.
Como Privacy Tools, tu puedes:
Explora las características que hacen que esta solución sea completa, práctica y eficiente.
Incorpore su base de proveedores con enlaces automáticos a áreas y tipos de tratamiento.
Utilice formularios personalizados para evaluar proveedores y generar puntajes de riesgo.
Organice los riesgos por impacto, probabilidad, estado, tipo de servicio o criticidad.
Defina responsabilidades, plazos y acciones de mitigación con flujos de trabajo de aprobación.
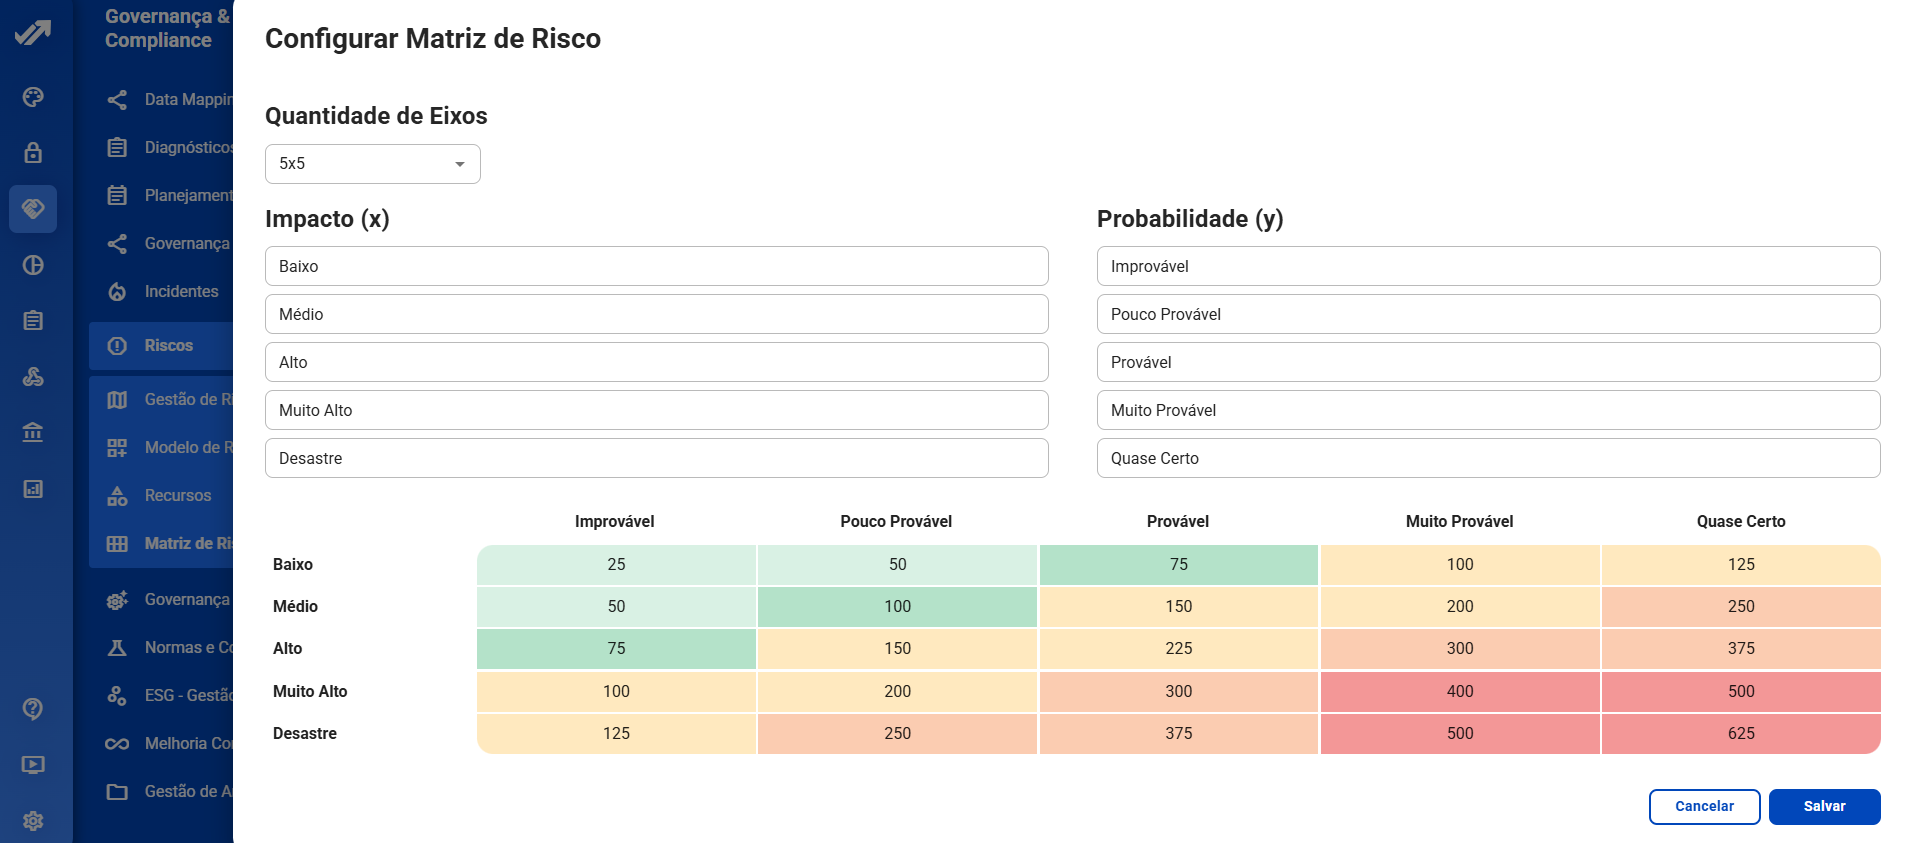
Visualice a sus terceros en una matriz de impacto x probabilidad, con información para la priorización.
Documentar la evolución de cada riesgo y las acciones tomadas para mitigarlo.
Aplique diagnósticos automatizados a los proveedores, genere indicadores de madurez y vincule los resultados directamente con la gestión de riesgos.
El uso combinado de mmódulos Diagnóstico e GRC Garantiza trazabilidad, criterios objetivos y decisiones basadas en datos.
Este módulo es adecuado para organizaciones con largas cadenas de suministro, operadores de datos y socios: industrias y empresas de alquiler, bancos y cooperativas con corresponsales y proveedores de servicios, hospitales con laboratorios y clínicas afiliadas, minoristas con logística y marketing externalizados, concesionarios con contratistas y centros de atención telefónica, grupos educativos con plataformas de enseñanza y universidades con investigación colaborativa. También es útil para empresas de software que, como operadores, necesitan demostrar a sus clientes cómo gestionan a sus subcontratistas.
A LGPD Establece que el responsable del tratamiento es responsable del procesamiento realizado por los operadores en su nombre (artículos 39 y 42), exige que el intercambio tenga una base y un propósito legales (artículos 7 y 26) y que las medidas de seguridad abarquen toda la cadena (artículo 46). Guía de la ANPD sobre agentes de procesamiento de datos Describe en detalle las funciones de controlador, operador y suboperador. GDPR (art. 28) exige contratos y garantías suficientes de los procesadores, y el ISO / IEC 27701 Incluye controles para las relaciones con los proveedores.
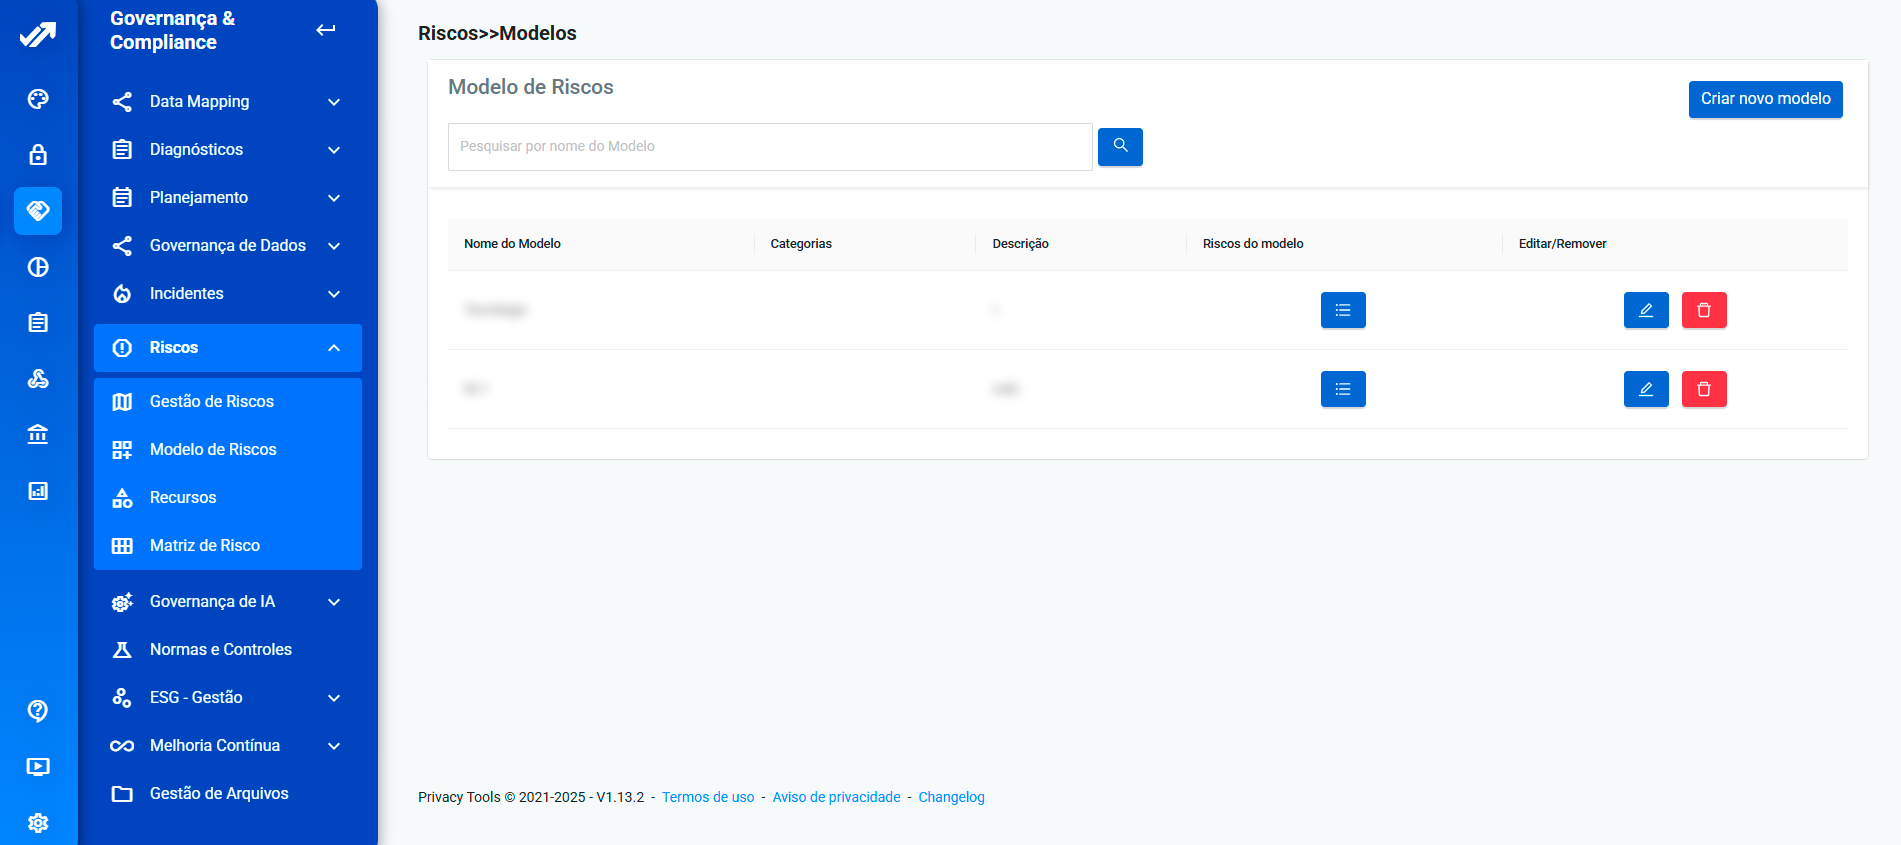
El módulo utiliza los formularios de Diagnósticos y evaluaciones, registra los riesgos en la misma estructura que Gestión de Riesgos, vincula a cada tercero con las actividades de Data Mapping en el que aparece como el operador y alimenta el Administracion de incidentes cuando se produce la violación en la cadena. Los indicadores van a la Business Intelligence.
A Mills La plataforma unificó las operaciones de protección de datos y el ciclo de vida de los proveedores, "aportando beneficios a medio y largo plazo, tanto en términos de cumplimiento de la LGPD (Ley General de Protección de Datos de Brasil) como de productividad interna". Grupo RBSLa debida diligencia de los proveedores ha sido parte del programa de privacidad desde el diagnóstico. Lea también Gestión de terceros en 5 pasos e El papel de la evaluación en la gestión de terceros..
Se trata de un proceso continuo de evaluación y gestión de los riesgos que los proveedores, los operadores de datos y los socios representan para la privacidad y el cumplimiento normativo de su empresa, basándose en criterios objetivos.
Mediante la importación y el registro estructurado de su base de datos de proveedores, con enlaces automáticos a áreas y tipos de tratamiento.
Formularios y diagnósticos personalizados evalúan a cada tercero y generan una puntuación de riesgo. Los riesgos se pueden clasificar por impacto, probabilidad, estado, tipo de servicio o criticidad, y se visualizan en una matriz de impacto x probabilidad.
Se definen planes de acción con responsabilidades asignadas, plazos y medidas de mitigación, junto con flujos de trabajo de aprobación. El historial y el registro de auditoría documentan la evolución de cada riesgo y las acciones tomadas.
Sí. Los diagnósticos generan indicadores de madurez vinculados a la gestión de riesgos, y el módulo de mapeo de datos conecta a terceros con las actividades de procesamiento de su programa de privacidad.
La gestión de riesgos abarca todos los riesgos organizacionales. La gestión de riesgos de terceros se centra en cada proveedor: registro, evaluación, puntuación y plan de acción para cada relación. Los riesgos identificados aquí se incluyen en la misma matriz GRC.
Clasificación por criticidad y aplicación de evaluaciones por lotes a terceros que procesan datos personales. Los cuestionarios son respondidos por el propio proveedor, la plataforma calcula la puntuación y las tareas de procesamiento se automatizan.
No. Registra la evaluación, el riesgo y el plan de acción, que puede incluir ajustes contractuales. Los documentos y las pruebas se adjuntan al archivo del tercero.
Sí. Una reevaluación puede desencadenarse por un evento (incidente, cambio de alcance, renovación) o por un período, y el historial muestra la evolución de la puntuación y las acciones a lo largo de la relación.
Por lo general, el responsable de protección de datos (DPO) y los departamentos de compras o legal, con la participación de los departamentos que contratan el servicio externo, son los encargados. Los perfiles de acceso definen quién registra, evalúa y aprueba.
Solicita una demostración y descubre cómo... Privacy Tools Puede transformar los riesgos externos en decisiones estratégicas y verificables.