La gestión de riesgos (GRC) es el módulo de Privacy Tools que identifica, evalúa, trata y supervisa los riesgos de privacidad y seguridad basándose en la norma ISO 31000.
Mapear, evaluar, monitorear y gestionar riesgos según ISO 31000.
Integración directa con las actividades de tratamiento, flujos de trabajo personalizables y trazabilidad completa.
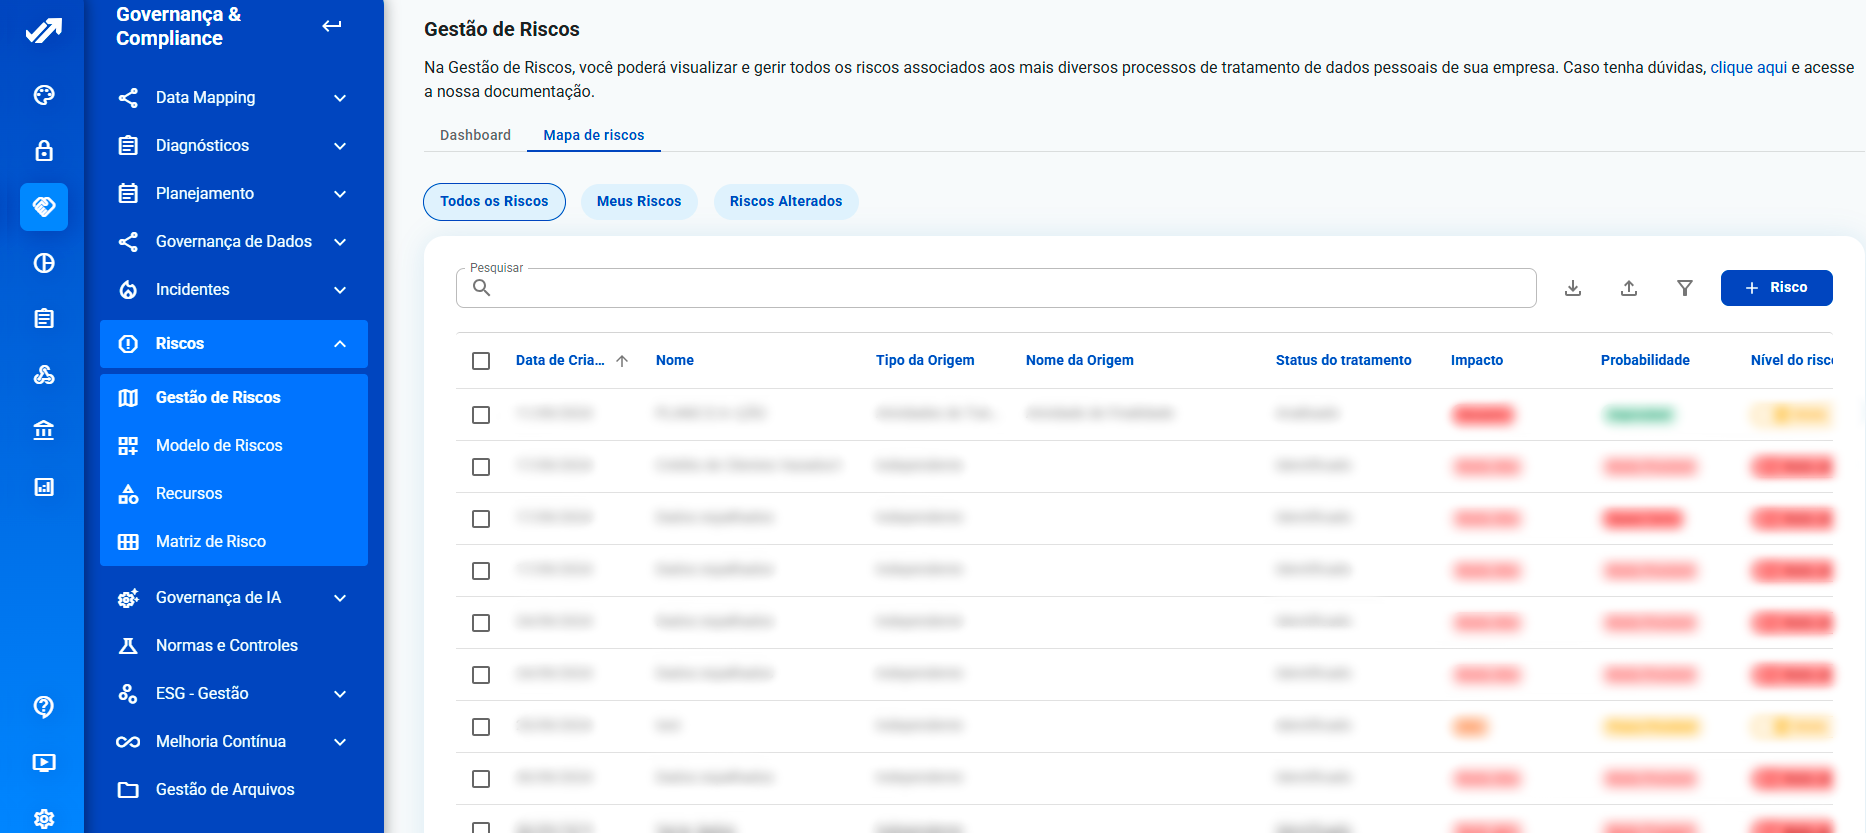
Las empresas que procesan datos personales necesitan más que políticas y buenas intenciones; necesitan una estructura para... identificar, clasificar y reaccionar riesgos de forma continua y auditable.
El módulo Gestión de Riesgos da Privacy Tools Centraliza este proceso, aportando visibilidad, automatización e integración en el programa de gobernanza de la privacidad.
Explora las características que hacen que esta solución sea completa, práctica y eficiente.
Clasifique por impacto, probabilidad, puntuación, categoría, amenazas, causas, vulnerabilidades y más. Utilice campos personalizados para adaptarse a la realidad de su operación.
Todas las modificaciones a un riesgo se registran y pasan por un flujo de trabajo de aprobación con historial y registros completos.
Utilice la matriz estándar o configure ejes (impacto × probabilidad) con puntuaciones ajustables. Defina puntuaciones y acciones automáticas según el nivel de riesgo.
Cree riesgos en lotes con vinculación automática a categorías, causas, activos o actividades de tratamiento.
Realice un seguimiento de cada riesgo por estado (identificado, analizado, en tratamiento, en seguimiento o completado) con un plan de acción, acciones de mitigación y plazos definidos.
Defina responsabilidades, plazos y directrices para cada nivel de riesgo. Envíe correos electrónicos automatizados con las tareas para cada nuevo incidente.
Conecte los riesgos directamente con las actividades de tratamiento, los activos y los procesos mapeados.
Obtenga escala e inteligencia con riesgos globales, vinculación automática y sugerencias basadas en información de mapeo de datos.


El módulo GRC está diseñado para organizaciones que necesitan abordar los riesgos de privacidad, seguridad de la información y cumplimiento con el mismo rigor que aplican a los riesgos financieros y operativos: instituciones financieras y cooperativas, compañías de seguros de salud, empresas de servicios públicos, industrias, empresas tecnológicas y organismos públicos. Lo utilizan los responsables de protección de datos (DPO), las áreas de GRC y auditoría interna, los comités de seguridad de la información y de riesgos, y se aplica tanto a quienes elaboran su primera matriz de riesgos como a quienes necesitan migrar cientos de riesgos de hojas de cálculo a un entorno con un proceso de aprobación.
A LGPD Requiere medidas de seguridad proporcionales a los riesgos (art. 46), un informe de impacto cuando el tratamiento pueda generar riesgos para los interesados (arts. 5, XVII y 38) y un programa de gobernanza que tenga en cuenta "la estructura, la escala y el volumen de sus operaciones, así como la sensibilidad de los datos tratados y la probabilidad y gravedad de los daños" (art. 50, § 2). ISO 31000, define el proceso de gestión de riesgos que sigue el módulo, y ISO/IEC 27001 y ISO / IEC 27701 Requieren la evaluación y el tratamiento de los riesgos documentados.
El módulo recibe riesgos sugeridos basados en información de Mapeo de datos, de Diagnóstico, De Gestión de riesgos de terceros, De Gobernanza de la IA y Administracion de incidentes...y les devuelve la clasificación y el plan de acción. El registro de cambios con el historial de aprobación y los paneles de control de... Business Intelligence Estos son los documentos que sirven como evidencia para juntas directivas, auditores y certificaciones.
A Mills Destaca la facilidad para crear formularios personalizados que permitan evaluar riesgos y adaptar la solución a sus necesidades específicas. Copel El programa de gobernanza de la privacidad se implementó "de conformidad con los requisitos establecidos en el artículo 50 de la LGPD", que incluye la evaluación de riesgos. Véase también. casos de éxito y la página de regulaciones y marcos apoyado.
Sí. La estructura de riesgos está basada en la norma ISO 31000, con una matriz de riesgos configurable y recursos alineados con las prácticas de gobierno corporativo.
Sí. Los riesgos pueden estar directamente vinculados a procesos de mapeo, activos u otras entidades de la plataforma.
Sí. Puedes importar riesgos con sus respectivas categorías, causas, controles y vínculos utilizando la hoja de cálculo estándar de la plataforma.
No. El marco basado en la norma ISO 31000 acepta riesgos relacionados con la privacidad, la seguridad de la información, el cumplimiento normativo, terceros, la IA y los criterios ESG, con categorías y campos personalizados. La ventaja es que los aborda en el mismo entorno donde se registran las actividades de procesamiento de datos.
La matriz estándar combina impacto y probabilidad; los ejes, las puntuaciones y los rangos de puntuación son configurables. La puntuación resultante puede activar tareas automáticas, como la exigencia de un plan de acción o la aprobación de riesgos críticos.
Cada modificación pasa por un proceso de aprobación definido por la organización y queda registrada con un historial completo: qué se modificó, quién lo modificó, quién lo aprobó y cuándo.
Sí. La importación masiva utiliza una hoja de cálculo estructurada con riesgos, categorías, causas, controles y vínculos, y los registros llegan listos para su revisión en la plataforma.
El informe de impacto se genera en la función de Mapeo de Datos a partir de las actividades mapeadas; la Gestión de Riesgos proporciona la evaluación y las medidas de mitigación que se incluyen en este informe.
Planifique auditorías en función de los riesgos más críticos, asigne responsabilidades y registre acciones correctivas con trazabilidad.
Solicite una demostración y descubra cómo la Gestión de Riesgos puede fortalecer la madurez regulatoria de su empresa.