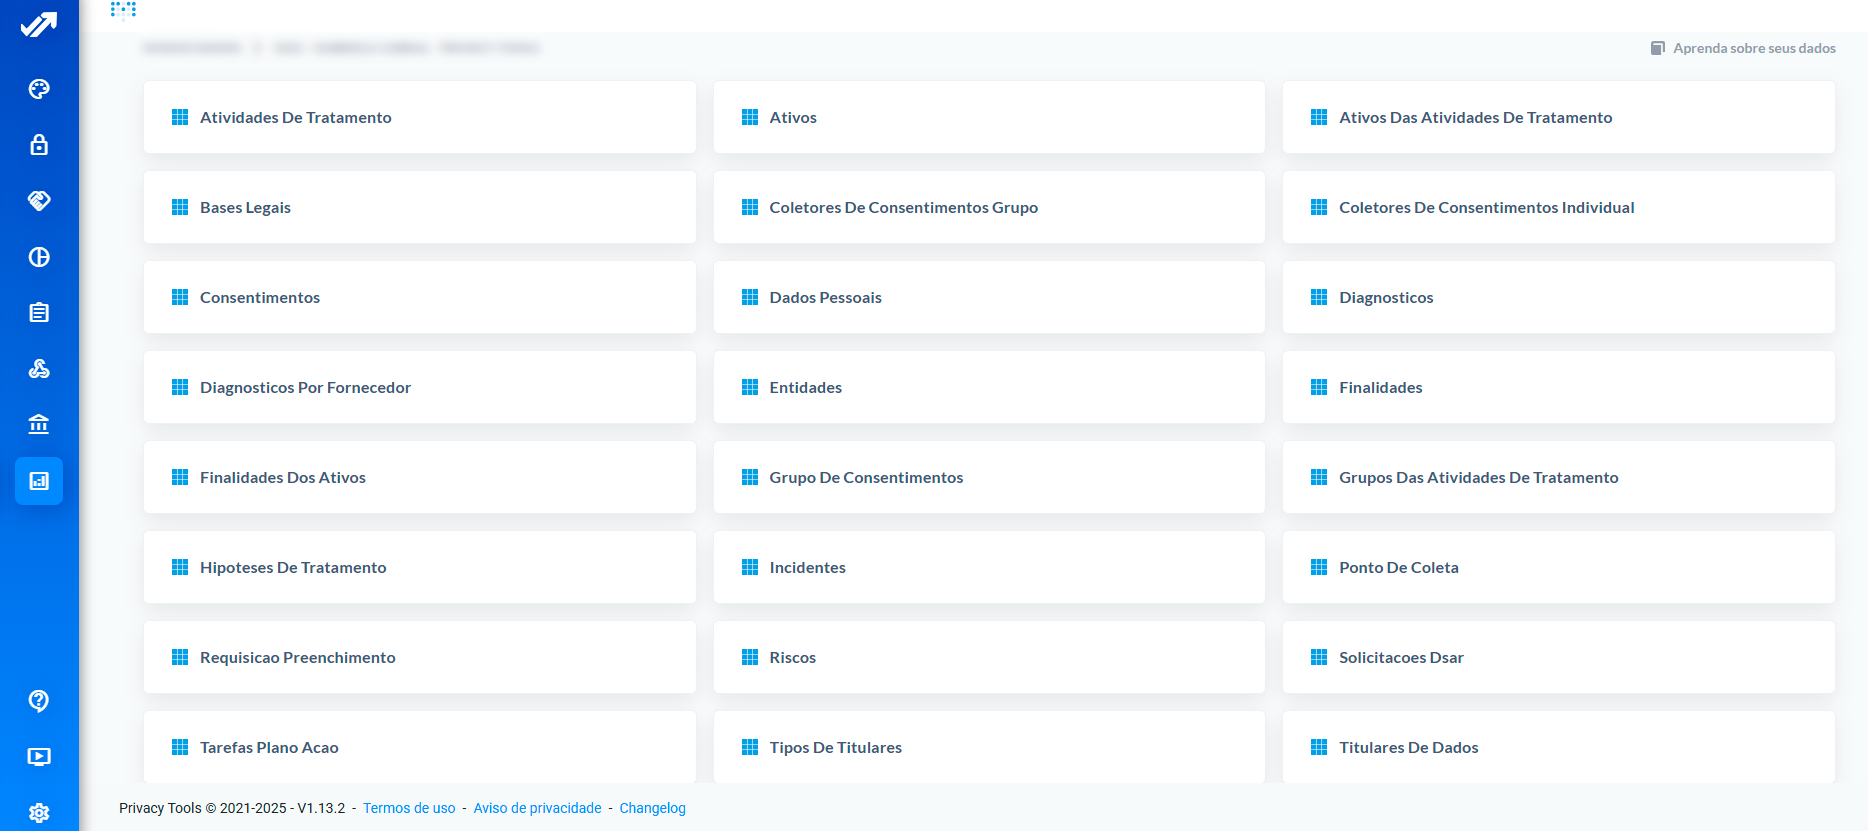
A Privacy Tools Este sistema ayuda a las instituciones sanitarias a gestionar datos sensibles de pacientes con trazabilidad, a responder a los interesados dentro del plazo establecido y a demostrar el cumplimiento de las auditorías, los acuerdos y la ANPD (Autoridad Nacional de Protección de Datos de Brasil).
Los datos de salud son datos personales sensibles: LGPD Impone requisitos legales más estrictos para su tratamiento, prohíbe su uso para la selección de riesgos por parte de los operadores y exige medidas de seguridad proporcionales. Los historiales médicos, los exámenes, la investigación clínica, los acuerdos y los laboratorios asociados multiplican los puntos de recogida e intercambio de datos.
A Privacy Tools Este sistema organiza este escenario en un entorno único: mapeo de las actividades de tratamiento por unidad y especialidad, descubrimiento de datos confidenciales en los sistemas, asistencia a los pacientes en el ejercicio de sus derechos, respuesta a incidentes y evaluación de los proveedores que acceden a los datos.
Los datos de salud son datos personales sensibles (art. 5, II, de la LGPDEl tratamiento de datos solo está permitido en los casos previstos en el artículo 11, como el consentimiento específico y explícito, el cumplimiento de una obligación legal, la protección de la salud en procedimientos realizados por profesionales o servicios sanitarios y la protección de la vida. El artículo 11, apartado 4, prohíbe la comunicación o el uso compartido de datos sanitarios entre responsables del tratamiento con fines lucrativos, salvo en casos excepcionales, y el apartado 5 prohíbe a los operadores de planes de salud utilizar estos datos para la selección de riesgos. ANPD El Consejo Federal de Medicina (registros médicos, confidencialidad y telemedicina) completa el panorama, y los hospitales que prestan atención a extranjeros pueden estar sujetos a... GDPR.
Pruebas realizadas al paciente equivocado o solicitudes de retiro gestionadas por correo electrónico sin la debida supervisión; acceso innecesario de profesionales a historiales médicos; datos de salud almacenados en hojas de cálculo y carpetas compartidas; acceso generalizado de compañías de seguros médicos y laboratorios sin contratos de operador; resultados y aplicaciones de telemedicina sin el consentimiento adecuado; y campañas de marketing basadas en diagnósticos. Cada uno de estos riesgos corresponde a un módulo de la plataforma.
A Red D'OrEl mayor grupo hospitalario privado del país ha implementado la asignación de datos y flujos de trabajo, procesos de consentimiento del paciente, gestión de interesados y gestión de cookies y políticas en todos sus portales. AFIPEn el laboratorio más grande de la red de pacientes ambulatorios del SUS (Sistema Único de Salud de Brasil), las solicitudes de resultados de pruebas han disminuido de hasta 200 por día a aproximadamente 20 por mes. Unimed Ceará ha adaptado sus sitios web con gestión de cookies. Véase también la página sobre... LGPD y la entrada datos personales sensibles.
No para fines sanitarios: la LGPD (Ley General de Protección de Datos de Brasil) permite el tratamiento de datos sanitarios para la protección de la salud en procedimientos realizados por profesionales y servicios sanitarios (art. 11, II, “f”). Se requiere consentimiento específico y explícito para fines distintos a este, como marketing o investigación que no se apoyen en otra base jurídica.
Sí. El acceso a los datos es un derecho del titular de los datos (artículo 18, II), y la historia clínica le pertenece; el CFM (Consejo Federal de Medicina) también garantiza este acceso. El módulo DSAR autentica al paciente y gestiona la entrega dentro del plazo establecido.
Cuando procesan datos en nombre del hospital, sí, y el hospital es responsable del procesamiento que realizan. Es necesario evaluar los datos, formalizar un contrato y registrar el intercambio de datos en ROPA; la gestión de riesgos de terceros estructura este proceso.
Casi siempre, porque los datos sensibles en grandes volúmenes representan un riesgo significativo para los titulares de los datos. La notificación debe realizarse en un plazo de tres días hábiles, describiendo los datos, los titulares de los datos y las medidas adoptadas; también se debe informar a los pacientes.
Sí. El descubrimiento de datos es el único módulo de Privacy Tools que pueden funcionar en las instalaciones de la empresa, para instituciones cuya política de seguridad no permite la lectura de bases de datos internas desde la nube.
Solicite una demostración a nuestro equipo y vea la plataforma en el contexto de su institución sanitaria.