A Privacy Tools Brinda apoyo a las instituciones financieras para que cumplan con la LGPD (Ley General de Protección de Datos de Brasil) y los requisitos del Banco Central en materia de gobernanza del consentimiento, finanzas abiertas, gestión de riesgos y evidencia para auditorías.
Las entidades financieras procesan datos personales a gran escala y bajo una doble regulación: LGPD y las regulaciones del Banco Central, el Consejo Monetario Nacional (CMN) y la Superintendencia de Seguros Privados (SUSEP) en materia de ciberseguridad, subcontratación e intercambio de datos. Open Finance incorporó el consentimiento del cliente como elemento central del intercambio de datos entre instituciones.
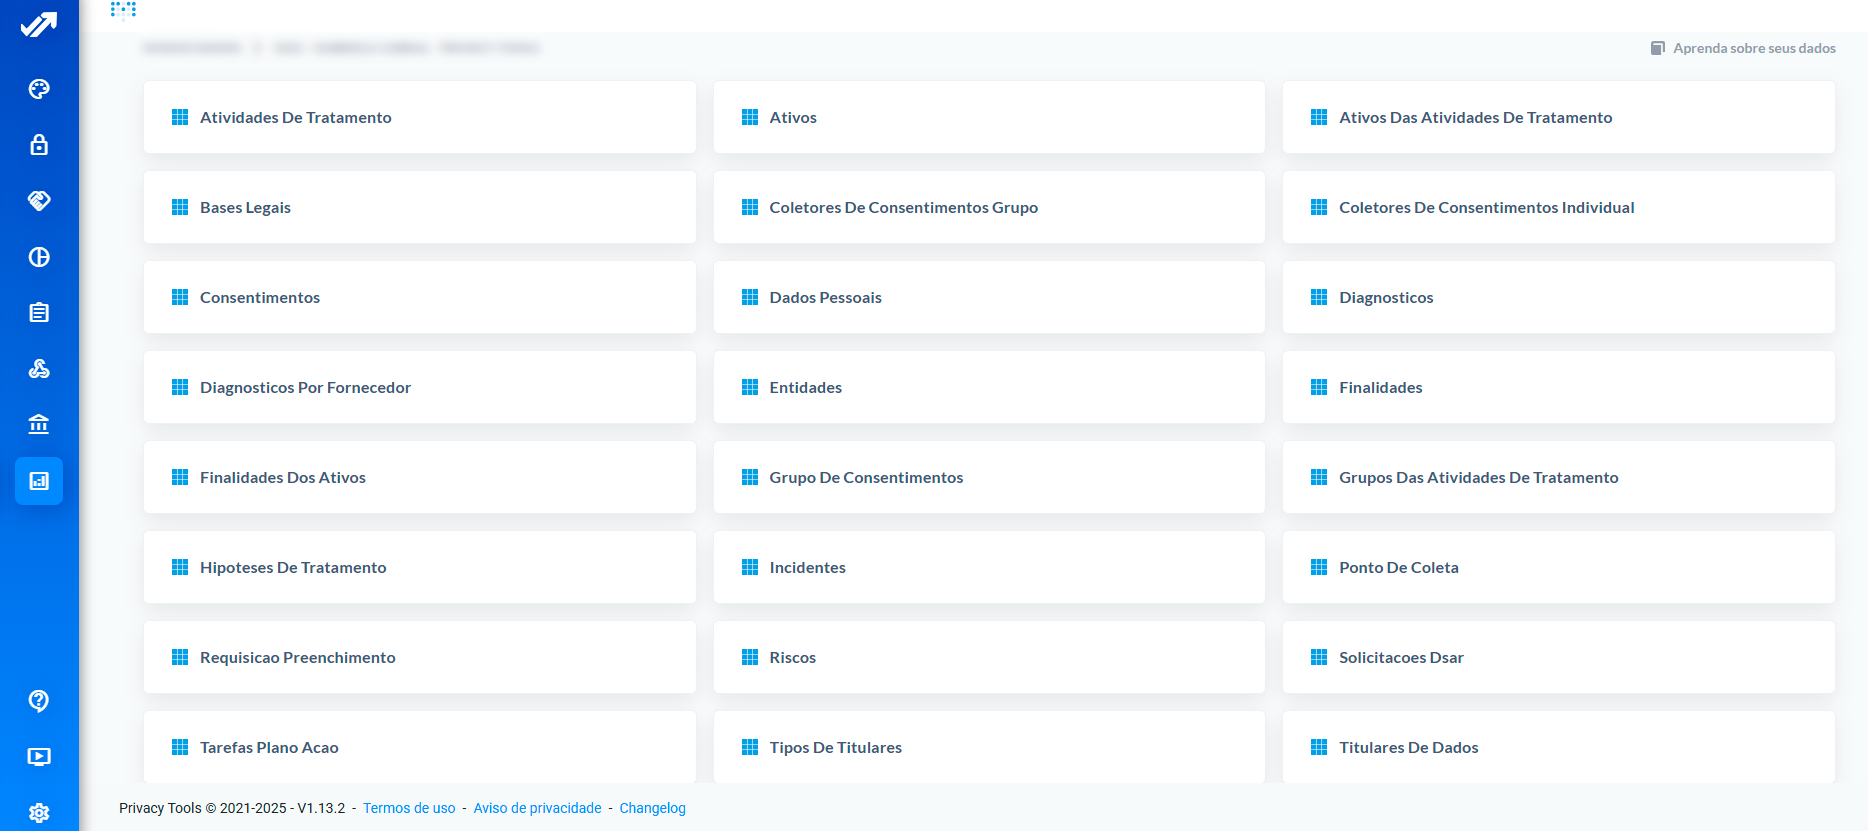
A Privacy Tools Reúne el mapeo de las actividades de procesamiento, la gestión de consentimientos integrada con los flujos de trabajo de Open Finance, el apoyo a los interesados, la gestión de riesgos y terceros, y las auditorías en un entorno completo, listo para el área de controles internos.
Los bancos, las cooperativas, las compañías de seguros, las empresas fintech y los administradores procesan datos personales a gran escala y bajo una doble regulación. LGPD Requiere una base legal para cada actividad de procesamiento (artículos 7 y 11), permite el procesamiento para la protección del crédito (artículo 7, X) y para la prevención del fraude en sistemas electrónicos (artículo 11, II, "g"), garantiza al cliente la revisión de las decisiones automatizadas de crédito y perfil (artículo 20), y requiere un programa de gobernanza (artículo 50). El Banco Central y el Consejo Monetario Nacional (CMN), a su vez, imponen una política de ciberseguridad y reglas para la contratación de servicios en la nube relevantes (Resolución CMN 4.893/2021), y Open Finance (Resolución Conjunta N° 1/2020) depende de un consentimiento específico, revocable y con un plazo límite. SUSEP aplica reglas equivalentes a las compañías de seguros, y la Ley de Secreto Bancario (LC 105/2001) sigue vigente.
Consentimiento de Open Finance sin la debida diligencia; perfiles y puntuaciones sin explicación al cliente; datos de clientes en hojas de cálculo y correos electrónicos de agencias; corresponsales y cobradores de deudas con acceso más allá de lo necesario; servicios en la nube contratados sin la evaluación requerida por el regulador; y canales de servicio utilizados por estafadores para obtener datos de terceros.
O Banco RCI BrasilEl brazo financiero de la alianza Renault-Nissan-Mitsubishi gestiona los consentimientos de Open Banking con la Privacy Tools. O Banes Gestiona los datos de 800 interesados en 63 sucursales mediante cookies, políticas, mapeo de datos y descubrimiento de datos. Sicoob Central Crediminas importó 16 procesos e integró 1.500 usuarios a través de API para 73 cooperativas, y la Sancor Seguros llevó a cabo su programa de cumplimiento con la plataforma.
Sí. La gestión de consentimientos registra el propósito, la duración, el canal y la revocación de cada consentimiento y se integra mediante API con los sistemas de la institución, como lo hace Banco RCI Brasil.
Realizar un inventario de los modelos en la gobernanza de la IA, documentar los criterios y controles, y garantizar un flujo de trabajo de revisión humana cuando lo solicite el cliente, a través del módulo DSAR.
Con la autenticación del solicitante en el módulo DSAR: confirmación y validación por correo electrónico antes de cualquier divulgación, con un registro de quién accedió a qué.
La plataforma es SaaS y Data Discovery puede instalarse localmente. La evaluación del proveedor de la nube, exigida por el regulador, se lleva a cabo dentro del marco de Gestión de Riesgos de Terceros, mediante cuestionarios, puntuación y un plan de acción.
El programa puede centralizarse en la cooperativa central y distribuirse a las cooperativas individuales, con actividades, responsables e indicadores para cada entidad, como es el caso de Sicoob Central Crediminas.
Solicite una demostración a nuestro equipo y vea la plataforma en el contexto de su institución financiera.