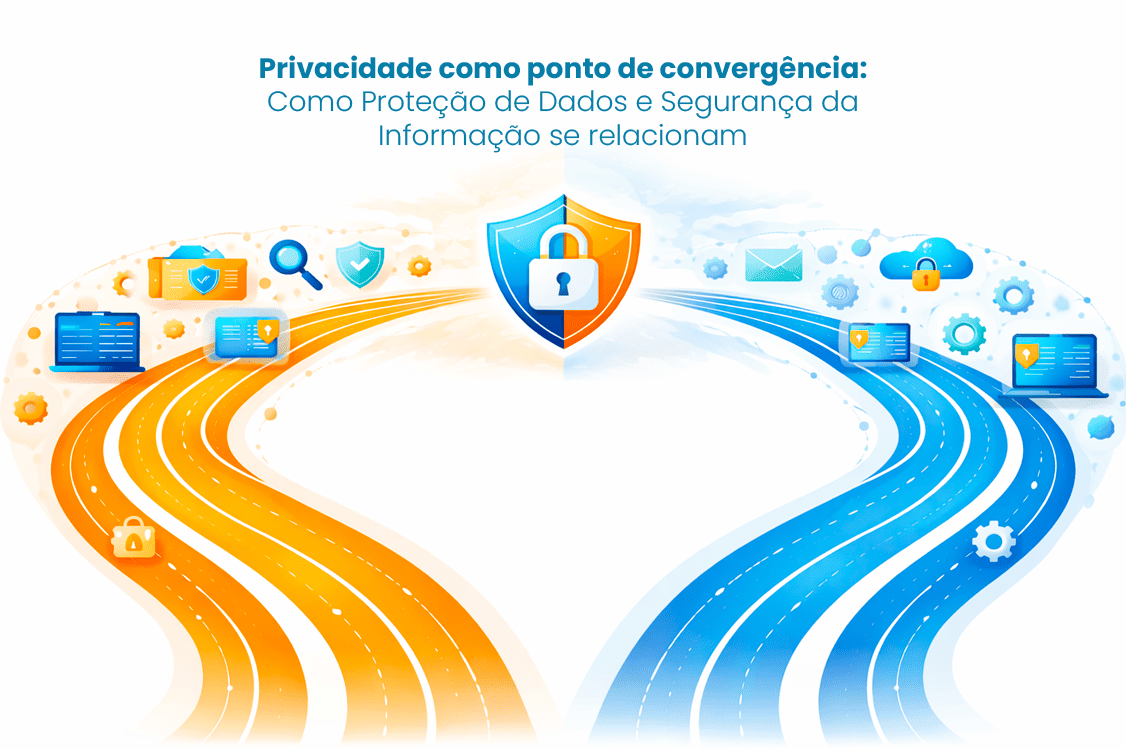
Con el advenimiento de los derechos y deberes respecto de la privacidad y su mantenimiento, tanto para individuos como para empresas, es necesario establecer estrategias que vinculen la Protección de Datos Personales y la Seguridad de la Información.
En Brasil, las cuestiones de privacidad se abordaron mediante instrumentos legales como la Constitución de la República, el Código de Protección al Consumidor, la Ley de Acceso a la Información, la Ley Carolina Dieckmann y el Marco Civil de Internet. En 2018, se promulgó la Ley General de Protección de Datos (LGPD), que entró en vigor en 2021. En otras palabras, la protección de los datos personales y la privacidad de los titulares de los datos son preocupaciones importantes y, en consecuencia, los límites, la regulación, el acceso y el uso indebido de los datos personales han sido objeto de amplio debate e iniciativas.
Paralelamente, la disciplina de la Seguridad de la Información ha evolucionado a medida que la información, como activo estratégico, adquiere mayor valor. En esta trayectoria evolutiva, considerando las posibilidades de difusión de la información mediante su desidentificación, predominantemente física, la perspectiva de... ciber Se ha incorporado a los principios de seguridad de la información, ya que las amenazas al entorno seguro pueden materializarse de diferentes maneras. En la práctica, artefactos tecnológicos como [lista de artefactos iría aquí] se incorporan al entorno. cortafuegos, antivirus, monitoreo mediante políticas de prevención de pérdida de datos (Prevención de pérdida de datos – DLP), encriptación, bóvedas de contraseñas, restricciones de acceso físico y lógico, entre otros.
Cabe destacar que las disciplinas de Protección de Datos Personales y Seguridad de la Información están intrínsecamente conectadas. Comparten el objetivo común de proteger (mantener la información a salvo de amenazas internas o externas a la organización) y utilizan técnicas de protección similares (como el cifrado, cortafuegos y controles de acceso para mantener un entorno seguro) y, en última instancia, cuando se violan, dan lugar a impactos significativos (que van desde daños a la reputación hasta sanciones financieras).
Sin embargo, aunque están conectados, no son lo mismo. Al mismo tiempo, presentan diferencias significativas en algunas áreas comunes:
i) Enfoque de protección – SI: se enfoca en proteger toda la información de la organización, independiente de que se trate de datos personales o no / PD: se enfoca exclusivamente en la información que pueda identificar a los titulares de los datos personales;
ii) Regulación – SI: sigue un conjunto de mejores prácticas y estándares de la industria; no siempre hay una ley específica/PD: reglas definidas por leyes; y
iii) Principios y objetivos – Seguridad de la Información (SI): basada en mantener la confidencialidad, integridad, disponibilidad y autenticidad de la información / Protección de Datos (PD): prioriza principios como la finalidad, la transparencia y el derecho de las personas a acceder, corregir o eliminar sus datos.
Todos los elementos presentados aquí convergen en la intersección de la gobernanza y la rendición de cuentas. Desde la perspectiva de la LGPD (Ley General de Protección de Datos de Brasil), el Artículo 6, relativo a los principios para las actividades de tratamiento de datos personales, enfatiza la rendición de cuentas y la presentación de informes. Desde la perspectiva de la gobernanza de la seguridad de la información, se destaca el mantenimiento, la actualización y la supervisión del entorno mediante controles organizativos, de personal, físicos y tecnológicos. ¿Y qué hay de los riesgos? Se trata de que uno mitiga el riesgo del otro, constantemente. Pero ese es un tema para otra discusión…