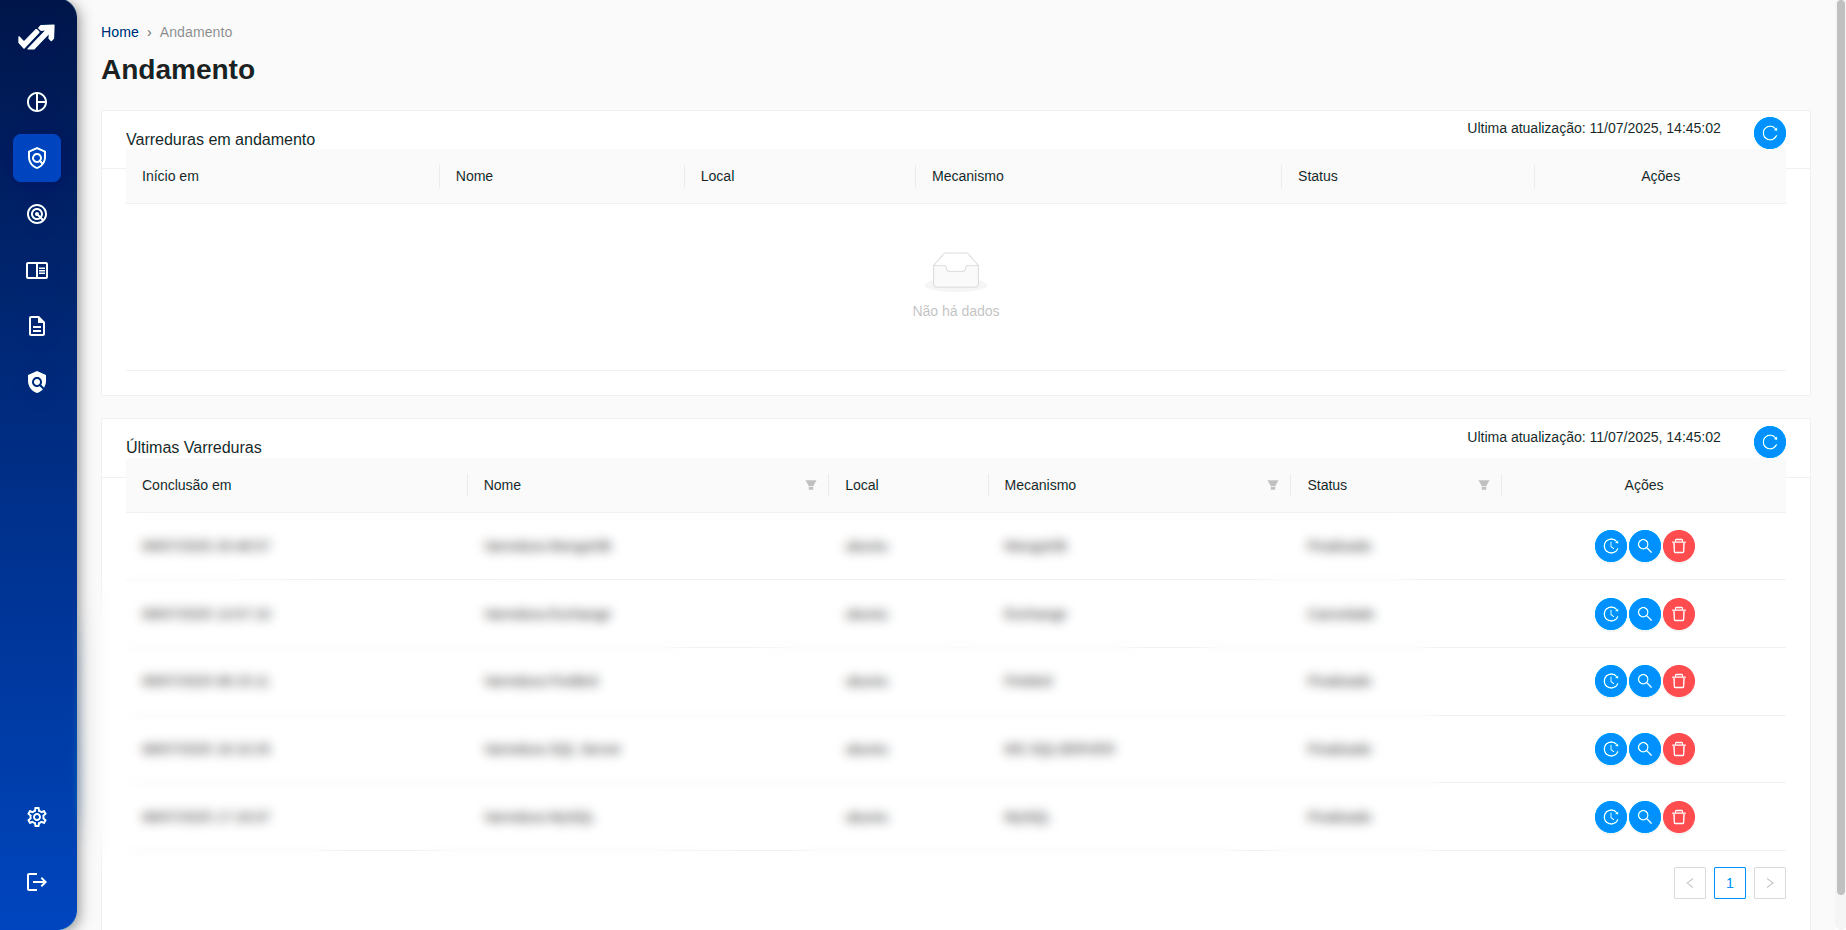
Gestão de Auditorias é o módulo da Privacy Tools que planeja, executa e documenta auditorias internas e externas com base em LGPD, GDPR, ISO e frameworks próprios.
Planeje, aplique e monitore auditorias internas ou externas com base em normas como LGPD, GDPR, ISO e frameworks personalizados.
Auditorias são etapas essenciais em programas maduros de privacidade, pois permitem testar, validar e comprovar a eficácia das medidas técnicas e organizacionais adotadas pela empresa.
Com o recurso de Gestão de Auditoria da Privacy Tools, sua empresa pode:
Explore as funcionalidades que tornam essa solução completa, prática e eficiente.
Configure ciclos de auditoria únicos ou recorrentes, com prazos, escopos e áreas envolvidas.
Use frameworks como LGPD, ISO ou importe seus próprios modelos para avaliação.
Registre resultados, documentos e observações diretamente na plataforma, com controle de versão.
Defina perfis de auditor, distribua responsabilidades por competência e garanta imparcialidade.
Acompanhe cada etapa do processo de auditoria com registros auditáveis e trilha de ações.
Identifique falhas, acompanhe planos de correção e registre evidências de tratamento.
O módulo é indicado para organizações que precisam testar e comprovar, com método, a eficácia do seu programa de privacidade e de segurança: companhias que passam por certificações (ISO/IEC 27001, 27701), instituições reguladas (bancos, cooperativas, seguradoras, saúde, energia), órgãos públicos sujeitos a órgãos de controle, grupos com muitas unidades e empresas que são auditadas por clientes como operadoras de dados. É usado por auditoria interna, compliance, segurança da informação e pelo encarregado (DPO), e também por consultorias que auditam clientes.
O art. 50, § 2º, I, “d” e “i”, da LGPD prevê que o programa de governança seja avaliado e “atualizado constantemente com base em informações obtidas a partir de monitoramento contínuo e avaliações periódicas”. A ISO/IEC 27001 (cláusula 9.2) e a ISO/IEC 27701 exigem auditorias internas planejadas, com critérios, escopo, auditores imparciais e tratamento das não conformidades. O GDPR (art. 39) inclui a auditoria entre as atribuições do DPO.
As auditorias partem dos riscos (Gestão de Riscos), verificam as atividades do Data Mapping, consultam os registros da Gestão de Incidentes, da Gestão de Consentimentos e da Capacitação como evidência, e geram não conformidades que viram tarefas no Workflow. O relatório de cada ciclo, com evidências versionadas, é o documento entregue a certificadoras, conselhos e reguladores.
A Mills buscou “mais do que atender a requisitos de auditoria” ao adotar a plataforma, e a Copel estruturou o programa de governança conforme o art. 50 da LGPD, que exige avaliação periódica. Veja os cases de sucesso.
Sim. O recurso permite configurar auditorias com escopos distintos, atribuindo auditores por área, tema ou critério técnico.
Sim. A Privacy Tools oferece modelos baseados em LGPD, ISO e outros frameworks, e também permite que você crie seus próprios modelos.
Sim. É possível registrar não conformidades, definir prazos e atribuir responsáveis por correções.
Sim. A funcionalidade se conecta à Gestão de Riscos, permitindo priorização de auditorias com base no score ou criticidade de riscos mapeados.
O diagnóstico é um questionário de maturidade respondido pela área ou pelo fornecedor. A auditoria é a verificação feita por auditores designados, com evidências, fluxo de aprovação e registro de não conformidades. O diagnóstico ajuda a decidir o que auditar.
Sim. Os modelos de normas e controles incluem ISO, e é possível importar o seu próprio conjunto de controles. As auditorias internas exigidas pela norma ficam planejadas, executadas e documentadas na plataforma.
Pelos perfis e pela atribuição de auditores por área, tema ou critério: a organização define quem audita o quê, e o fluxo de aprovação registra quem executou e quem aprovou cada etapa.
Ela é registrada com prazo e responsável pela correção, e seu tratamento é monitorado até o fechamento. As correções podem virar tarefas automáticas no Workflow e riscos na Gestão de Riscos.
Sim. Os ciclos podem ser únicos ou recorrentes, com periodicidade definida, mantendo o histórico de cada ciclo para comparação.
Solicite uma demonstração e veja como o recurso de Gestão de Auditoria pode apoiar a governança e a conformidade da sua empresa.