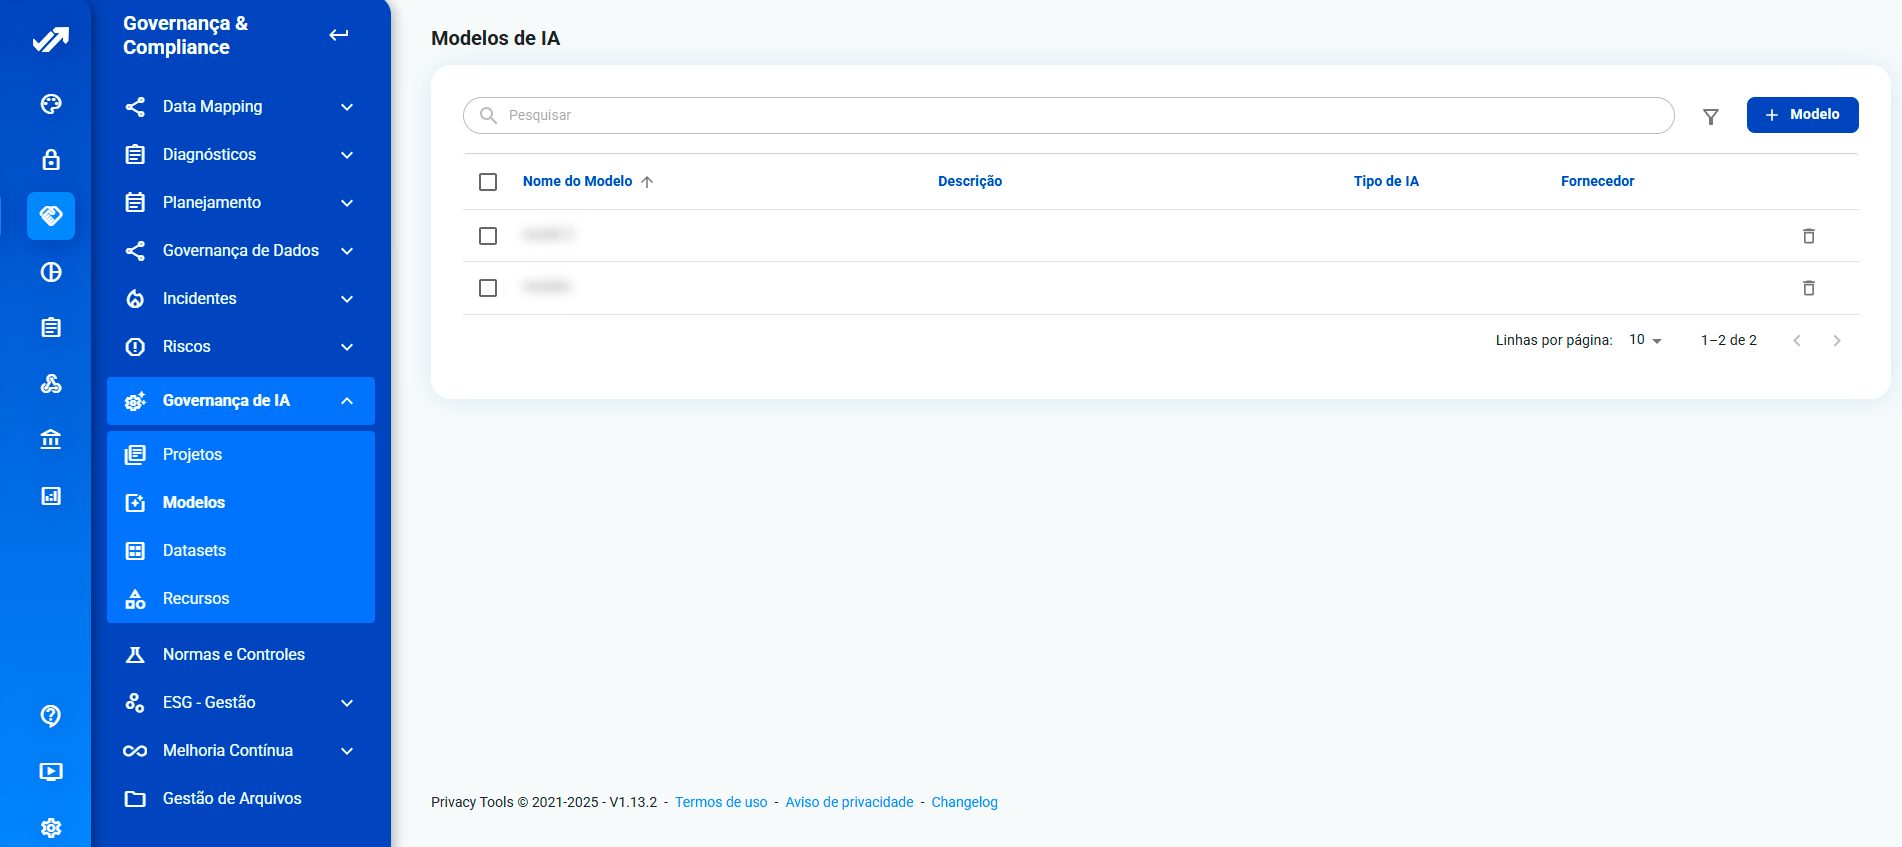
Governança de IA é o módulo da Privacy Tools que inventaria os sistemas de inteligência artificial da organização, avalia seus riscos e registra os controles exigidos por normas como o AI Act.
Mapeie, controle e documente o uso de inteligência artificial na sua organização com base nas exigências regulatórias e nas melhores práticas de governança.

A adoção de IA cresce rapidamente — e com ela, os riscos e as obrigações regulatórias. Projetos de lei como o PL 2338/2023 no Brasil e o AI Act na União Europeia exigem que empresas tenham clareza sobre como utilizam IA, quais dados são envolvidos e quais medidas de segurança e responsabilidade estão em vigor.
O módulo Governança de IA da Privacy Tools foi criado para centralizar o controle desses projetos, com foco em conformidade, mitigação de riscos e estruturação das práticas de uso de inteligência artificial.
Explore as funcionalidades que tornam essa solução completa, prática e eficiente.
Centralize os projetos de IA com dados sobre área responsável, tipo de IA, fornecedores, dados tratados, estágio e riscos associados.
Use modelos predefinidos ou crie categorias personalizadas para classificar e organizar seus projetos.
Crie e publique normas internas de uso de IA, fortalecendo o aculturamento e a padronização de boas práticas.
Verifique a aderência dos projetos a frameworks como AI Act, ISO/IEC 42001, OECD e outros — com possibilidade de importar requisitos.
Identifique vulnerabilidades e defina ações corretivas com prazos, responsáveis e status.
Gere histórico completo de ações e decisões por projeto, com evidência de conformidade e governança aplicada.
O módulo conta com integração à PrIA, inteligência artificial da Privacy Tools, que pode apoiar na descrição de projetos, sugestões de riscos, medidas e controles com base em boas práticas regulatórias.
Conecte seus projetos de IA aos riscos organizacionais de forma estruturada. Associe cada iniciativa a classificações de impacto, planos de ação e níveis de criticidade. Gerencie vulnerabilidades com rastreabilidade e priorização real.
O módulo atende organizações que já usam inteligência artificial em processos com impacto sobre pessoas e precisam inventariar, classificar e controlar esses usos: bancos e seguradoras (crédito, fraude, precificação), saúde (diagnóstico, triagem), varejo e mídia (recomendação, personalização), educação (avaliação), recursos humanos (recrutamento) e órgãos públicos. Atende também desenvolvedoras de software que embarcam IA em seus produtos e precisam mostrar aos clientes como governam modelos, dados e riscos.
O AI Act classifica sistemas por risco, exige gestão de riscos, documentação técnica, governança de dados, supervisão humana e registro para sistemas de alto risco, com obrigações para fornecedores e para quem aplica a IA. No Brasil, o PL 2338/2023 propõe estrutura semelhante, e a LGPD já se aplica: decisões automatizadas podem ser revisadas (art. 20), o tratamento precisa de base legal e finalidade (arts. 6º e 7º) e o relatório de impacto pode ser exigido (art. 38). A ISO/IEC 42001 define o sistema de gestão de IA; a página ISO/IEC 42001: requisitos e certificação explica os requisitos e a certificação.
Os projetos de IA se ligam às atividades de tratamento do Data Mapping (quais dados pessoais alimentam cada modelo), à Gestão de Riscos (impacto, criticidade e planos de ação), à Gestão de Riscos de Terceiros (fornecedores de IA) e aos Diagnósticos. A PrIA apoia a descrição de projetos e a sugestão de riscos e controles. Os relatórios por projeto são a evidência exigida por comitês e autoridades.
A Governança de IA é o módulo com que a Privacy Tools acompanha a chegada do AI Act e do marco legal brasileiro. Para aprofundar, leia o guia completo de governança de IA e as páginas sobre o AI Act e a ISO/IEC 42001, e veja os cases de sucesso da plataforma.
Sim. Você pode associar projetos às principais normas e frameworks de IA como AI Act, ISO/IEC 42001, OECD, entre outros.
Sim. É possível registrar projetos executados por equipes internas ou por terceiros que utilizam IA para tratar dados da sua empresa.
Sim. O módulo permite publicar e manter atualizadas as diretrizes da organização sobre o uso de IA.
Sim. Você pode identificar riscos associados a cada projeto e definir ações mitigatórias com responsáveis e status.
A PrIA pode auxiliar na descrição de projetos, geração de medidas e verificação de aderência a controles, de forma rápida e baseada em boas práticas.
Sim. O AI Act e o PL 2338 impõem obrigações também a quem aplica sistemas de IA, e a LGPD responsabiliza o controlador pelo tratamento feito pelo modelo. O módulo registra projetos de terceiros com o fornecedor, os dados tratados e os riscos.
Pela finalidade, pelas pessoas afetadas, pelos dados usados e pelo grau de automação da decisão, seguindo os critérios do AI Act e do PL 2338. O módulo permite associar cada projeto às normas e registrar a classificação e os controles.
Ele reúne as informações que compõem o relatório (finalidade, dados, riscos, medidas de mitigação, supervisão humana) por projeto, com rastreabilidade. O documento é gerado a partir desses registros e dos relatórios do módulo.
Toda IA que trata dados pessoais precisa de base legal e finalidade, deve respeitar os direitos dos titulares e, se tomar decisões automatizadas, permitir a revisão prevista no art. 20. O módulo conecta cada projeto às atividades de tratamento do Data Mapping.
Sim. A PrIA, assistente de IA da própria plataforma, é registrada como um projeto de IA, com as mesmas políticas, controles e revisões aplicados aos demais.
Solicite uma demonstração e veja como a Privacy Tools apoia sua governança algorítmica com estrutura, segurança e conformidade.