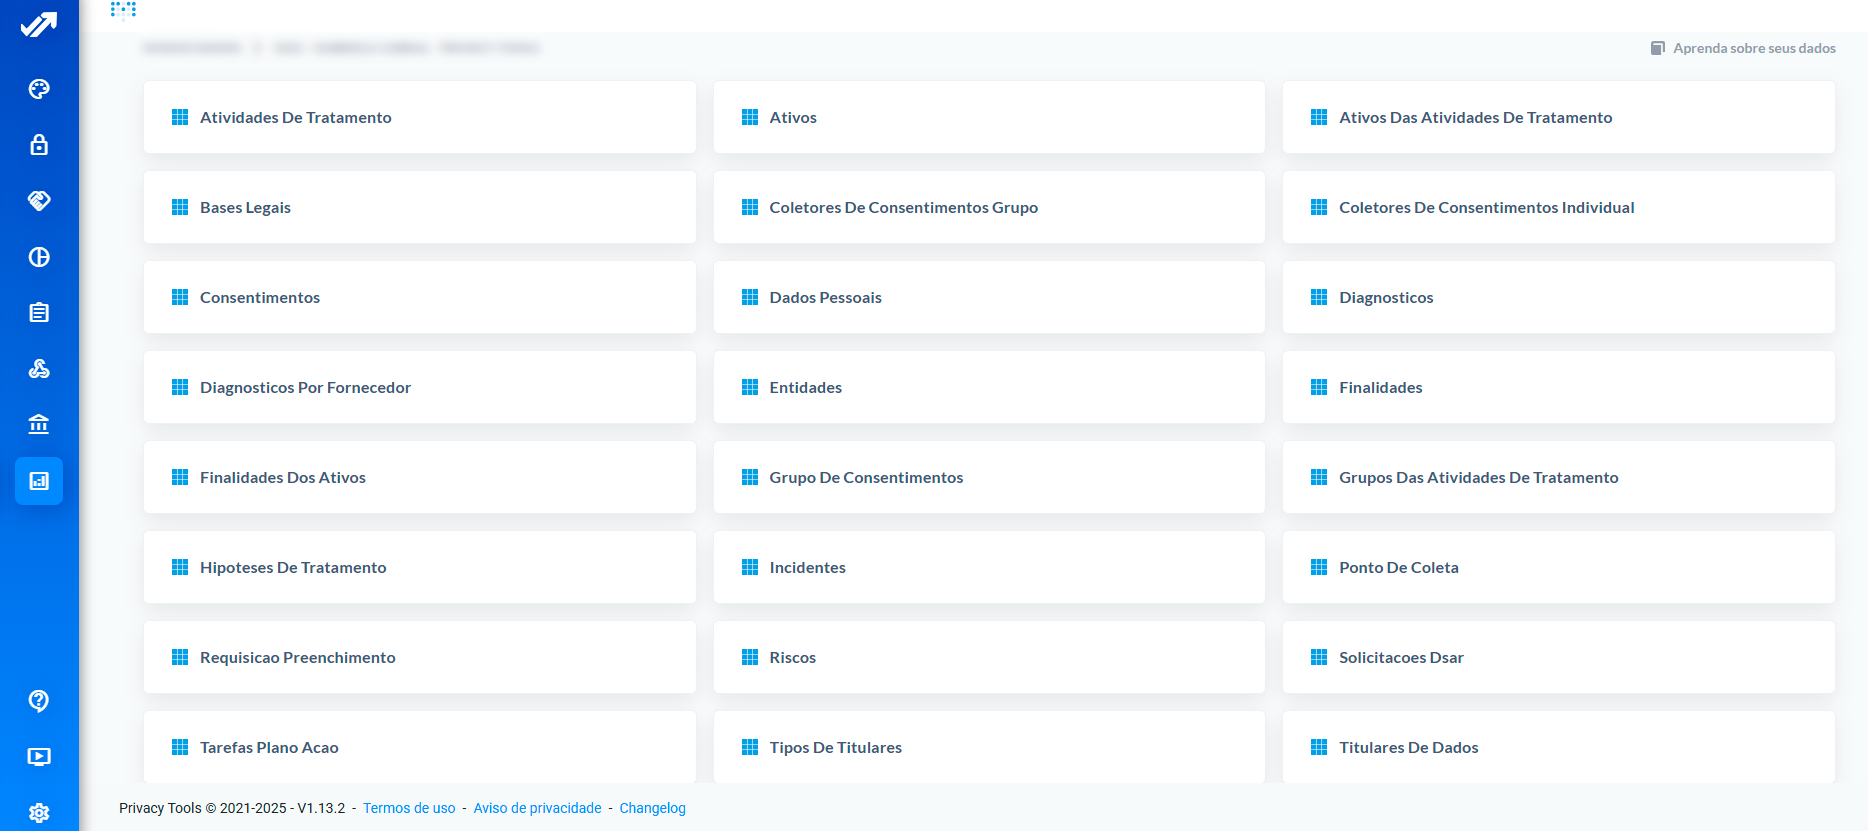
A Privacy Tools apoia instituições de saúde a tratar dados sensíveis de pacientes com rastreabilidade, atender titulares no prazo e comprovar conformidade a auditorias, convênios e à ANPD.
Dados de saúde são dados pessoais sensíveis: a LGPD impõe hipóteses legais mais restritas para o seu tratamento, veda o uso para seleção de riscos por operadoras e exige medidas de segurança proporcionais. Prontuários, exames, pesquisas clínicas, convênios e laboratórios parceiros multiplicam os pontos de coleta e de compartilhamento.
A Privacy Tools organiza esse cenário em um só ambiente: o mapeamento das atividades de tratamento por unidade e especialidade, a descoberta de dados sensíveis nos sistemas, o atendimento aos pacientes que exercem seus direitos, a resposta a incidentes e a avaliação dos fornecedores que acessam dados.
Dados de saúde são dados pessoais sensíveis (art. 5º, II, da LGPD). O tratamento só é permitido nas hipóteses do art. 11, como consentimento específico e destacado, cumprimento de obrigação legal, tutela da saúde em procedimento realizado por profissionais ou serviços de saúde, e proteção da vida. O art. 11, § 4º, veda a comunicação ou o uso compartilhado de dados de saúde entre controladores com objetivo de obter vantagem econômica, salvo exceções, e o § 5º proíbe que operadoras de planos usem esses dados para seleção de riscos. A ANPD e o Conselho Federal de Medicina (prontuário, sigilo e telemedicina) completam o quadro, e hospitais com atendimento a estrangeiros podem estar sujeitos ao GDPR.
Exames entregues ao paciente errado ou pedidos de retirada tratados por e-mail sem controle; prontuários acessados por profissionais sem necessidade; dados de saúde em planilhas e pastas compartilhadas; convênios e laboratórios com acesso amplo e sem contrato de operador; aplicativos de resultados e telemedicina sem consentimento adequado; e campanhas de marketing baseadas em diagnósticos. Cada um desses riscos corresponde a um módulo da plataforma.
A Rede D’Or, maior grupo hospitalar privado do país, implantou mapeamento e fluxos de dados, consentimento de pacientes, atendimento aos titulares e gestão de cookies e políticas em todos os portais. Na AFIP, maior laboratório da rede ambulatorial do SUS, os pedidos de retirada de exames caíram de até 200 por dia para cerca de 20 por mês. A Unimed Ceará adequou seus sites com a gestão de cookies. Veja também a página sobre a LGPD e o verbete dado pessoal sensível.
Não para a assistência: a LGPD permite o tratamento de dados de saúde para a tutela da saúde em procedimentos realizados por profissionais e serviços de saúde (art. 11, II, “f”). O consentimento específico e destacado é necessário para finalidades além disso, como marketing ou pesquisa não amparada por outra base.
Sim. O acesso aos dados é direito do titular (art. 18, II), e o prontuário é dele; o CFM também garante esse acesso. O módulo DSAR autentica o paciente e organiza a entrega no prazo.
Quando tratam dados em nome do hospital, sim, e o hospital responde pelo tratamento que eles fazem. É preciso avaliá-los, formalizar contrato e registrar o compartilhamento no ROPA; a Gestão de Riscos de Terceiros estrutura esse processo.
Quase sempre, porque dados sensíveis em volume caracterizam risco relevante aos titulares. A comunicação deve ocorrer em até três dias úteis, com a descrição dos dados, dos titulares e das medidas, e os pacientes também devem ser informados.
Sim. O Data Discovery é o único módulo da Privacy Tools que pode operar on-premise, para instituições cuja política de segurança não permite a leitura de bases internas a partir da nuvem.
Solicite uma demonstração com nosso time e veja a plataforma no cenário da sua instituição de saúde.