Diagnósticos e Avaliações é o módulo da Privacy Tools que aplica questionários a áreas, fornecedores e entidades e calcula níveis de maturidade e conformidade.
Avalie fornecedores, usuários, áreas e entidades com precisão e profundidade. Crie modelos, envie avaliações e calcule níveis de maturidade com rastreabilidade completa.
Programas de privacidade e compliance exigem mais do que política e mapeamento. Eles exigem a capacidade de avaliar riscos, maturidade e alinhamento de parceiros, áreas e processos com base em critérios objetivos.
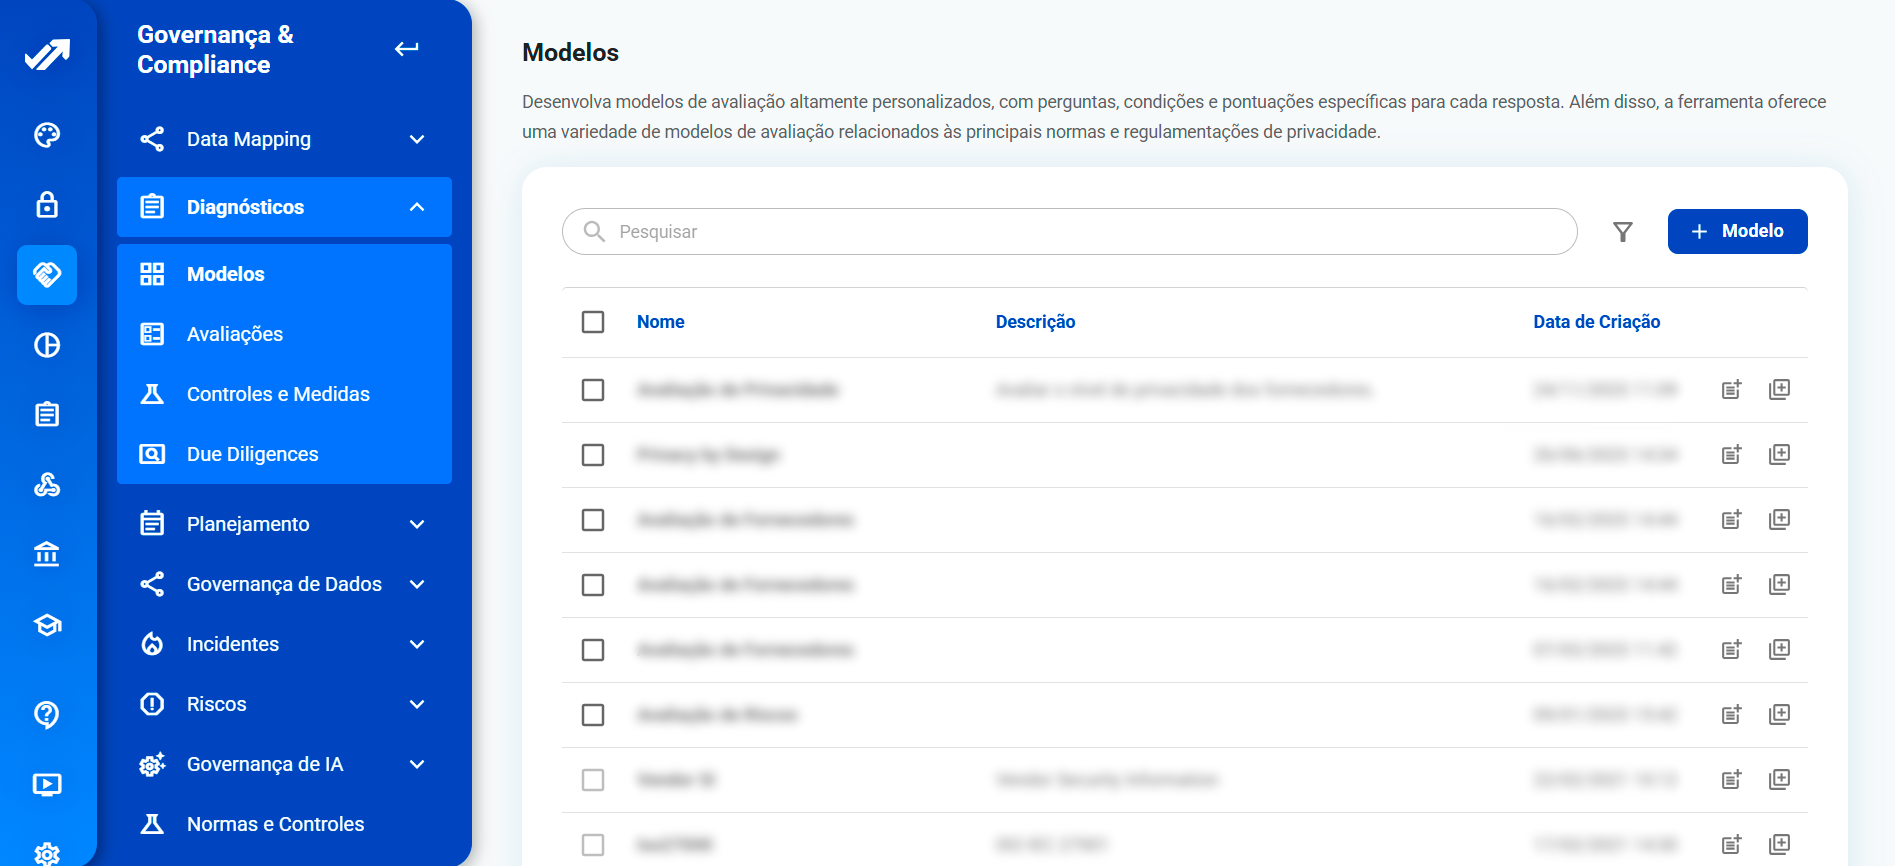
O módulo Diagnósticos da Privacy Tools permite estruturar e aplicar avaliações sob medida, com controle total sobre critérios, lógica de pontuação e rastreabilidade dos resultados.

Avalie riscos de parceiros antes da contratação ou renovação
Aplique diagnósticos regulares em áreas críticas como RH, Jurídico e TI.
Use modelos baseados em ISO 27000 para avaliar controles técnicos e organizacionais.
Gere diagnósticos internos periódicos e acompanhe a evolução por faixas de maturidade.
Explore as funcionalidades que tornam essa solução completa, prática e eficiente.
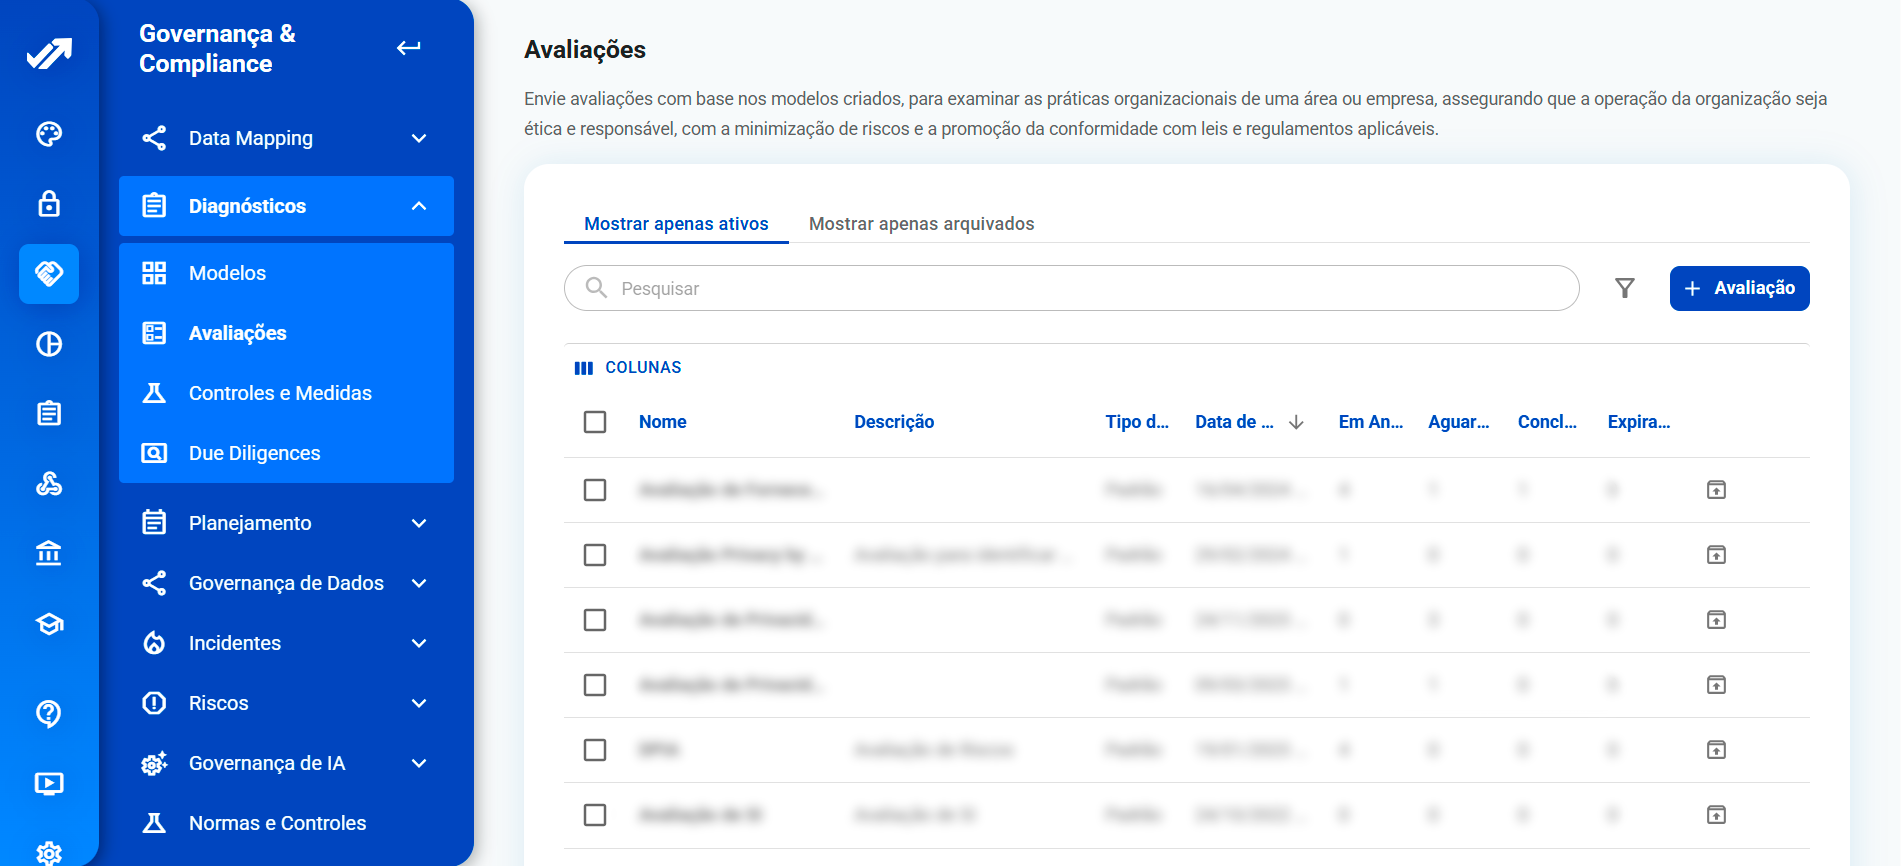
Monte avaliações com base em normas como ISO 27000 ou crie seus próprios critérios.
Organize perguntas por blocos, defina pesos e métodos de cálculo (média ou subtração), e ajuste as faixas de maturidade.
Edite blocos, altere categorias e reposicione perguntas com facilidade
Envie avaliações para fornecedores, usuários internos, acessos externos ou entidades — com controle sobre quem responde.
Gerencie grandes volumes com filtros por nome, status, tipo de modelo ou categoria.
Visualize o nível de maturidade geral ou por categoria, e use os resultados para auditorias, planos de ação ou decisões estratégicas.
Aplique avaliações estruturadas em fornecedores, áreas internas ou entidades externas.
Com critérios objetivos e formulários configuráveis, você transforma diagnósticos em decisões seguras.
Integre Diagnósticos ao Data Mapping para visão completa da maturidade de tratamento. Relacione avaliações a fornecedores, áreas ou atividades mapeadas e use os resultados para ajustar controles ou definir planos de melhoria.

O módulo é indicado para organizações que precisam medir maturidade e conformidade com critérios objetivos e repetíveis: avaliar fornecedores antes e durante o contrato, diagnosticar áreas internas e unidades, comparar filiais, cooperativas ou escolas de um mesmo grupo, aplicar autoavaliações a gestores e preparar auditorias e certificações. É usado por encarregados (DPOs), compliance, segurança da informação, auditoria interna e consultorias que conduzem programas de adequação em vários clientes.
A LGPD exige que o controlador avalie riscos e demonstre a eficácia do programa de governança (arts. 46 e 50, § 2º, I, “e” a “i”), inclusive em relação a operadores (arts. 39 e 42). A ISO/IEC 27001 e a ISO/IEC 27701 exigem avaliação periódica de controles, e o GDPR (art. 35) prevê a avaliação de impacto (DPIA). Diagnósticos estruturados são a forma de cumprir essas exigências com evidência.
Os Diagnósticos alimentam a Gestão de Riscos de Terceiros (score dos fornecedores), relacionam-se ao Data Mapping (avaliações por área ou atividade mapeada), apoiam a Governança de IA e as Auditorias, e seus indicadores vão para o Business Intelligence. O histórico das avaliações é a evidência de melhoria contínua exigida em certificações.
O Grupo Educacional Bom Jesus incluiu a elaboração do assessment entre as etapas do seu plano de adequação, e a Mills usa formulários personalizados para avaliar riscos. Leia também a importância do assessment na gestão de terceiros.
Sim. Você pode criar modelos do zero ou editar os modelos disponíveis na plataforma.
Sim. O envio pode ser feito em lote e o sistema organiza os retornos por avaliação e entidade.
Você pode escolher entre cálculo por média ou por subtração, com faixas de maturidade personalizáveis.
Sim. É possível atribuir avaliações a usuários internos e acompanhar o progresso e os resultados por área ou cargo.
Sim. Há um fluxo específico para criar e gerenciar Due Diligences, com histórico, pareceres e vinculação a fornecedores.
O diagnóstico mede maturidade por questionário respondido pela entidade avaliada (fornecedor, área, unidade). A auditoria verifica evidências com auditores designados e registra não conformidades. Os dois módulos se complementam: o diagnóstico aponta onde auditar.
Sim. As avaliações são enviadas em lote aos fornecedores, o score é calculado automaticamente e os resultados entram na Gestão de Riscos de Terceiros como parte da due diligence.
Sim. Os modelos (ISO 27000, DPIA e outros) servem de ponto de partida e podem ser editados: blocos, perguntas, pesos, método de cálculo e faixas de maturidade.
Aplicando o mesmo modelo a várias entidades. Os dashboards mostram níveis de maturidade, comparações entre entidades e a evolução ao longo do tempo.
Podem virar. Com a PrIA, as respostas de uma avaliação geram atividades de tratamento no Data Mapping, acelerando o mapeamento de áreas recém-diagnosticadas.
Solicite uma demonstração e veja como o módulo Diagnósticos pode apoiar suas decisões com base em dados reais.