Gestão de Riscos (GRC) é o módulo da Privacy Tools que identifica, avalia, trata e monitora riscos de privacidade e segurança com base na ISO 31000.
Mapeie, avalie, monitore e trate riscos com base na ISO 31000.
Integração direta com atividades de tratamento, workflows personalizáveis e rastreabilidade completa.
Empresas que tratam dados pessoais precisam de mais do que políticas e boas intenções, precisam de estrutura para identificar, classificar e reagir a riscos de forma contínua e auditável.
O módulo Gestão de Riscos da Privacy Tools centraliza esse processo com visibilidade, automação e integração ao programa de governança de privacidade.
Explore as funcionalidades que tornam essa solução completa, prática e eficiente.
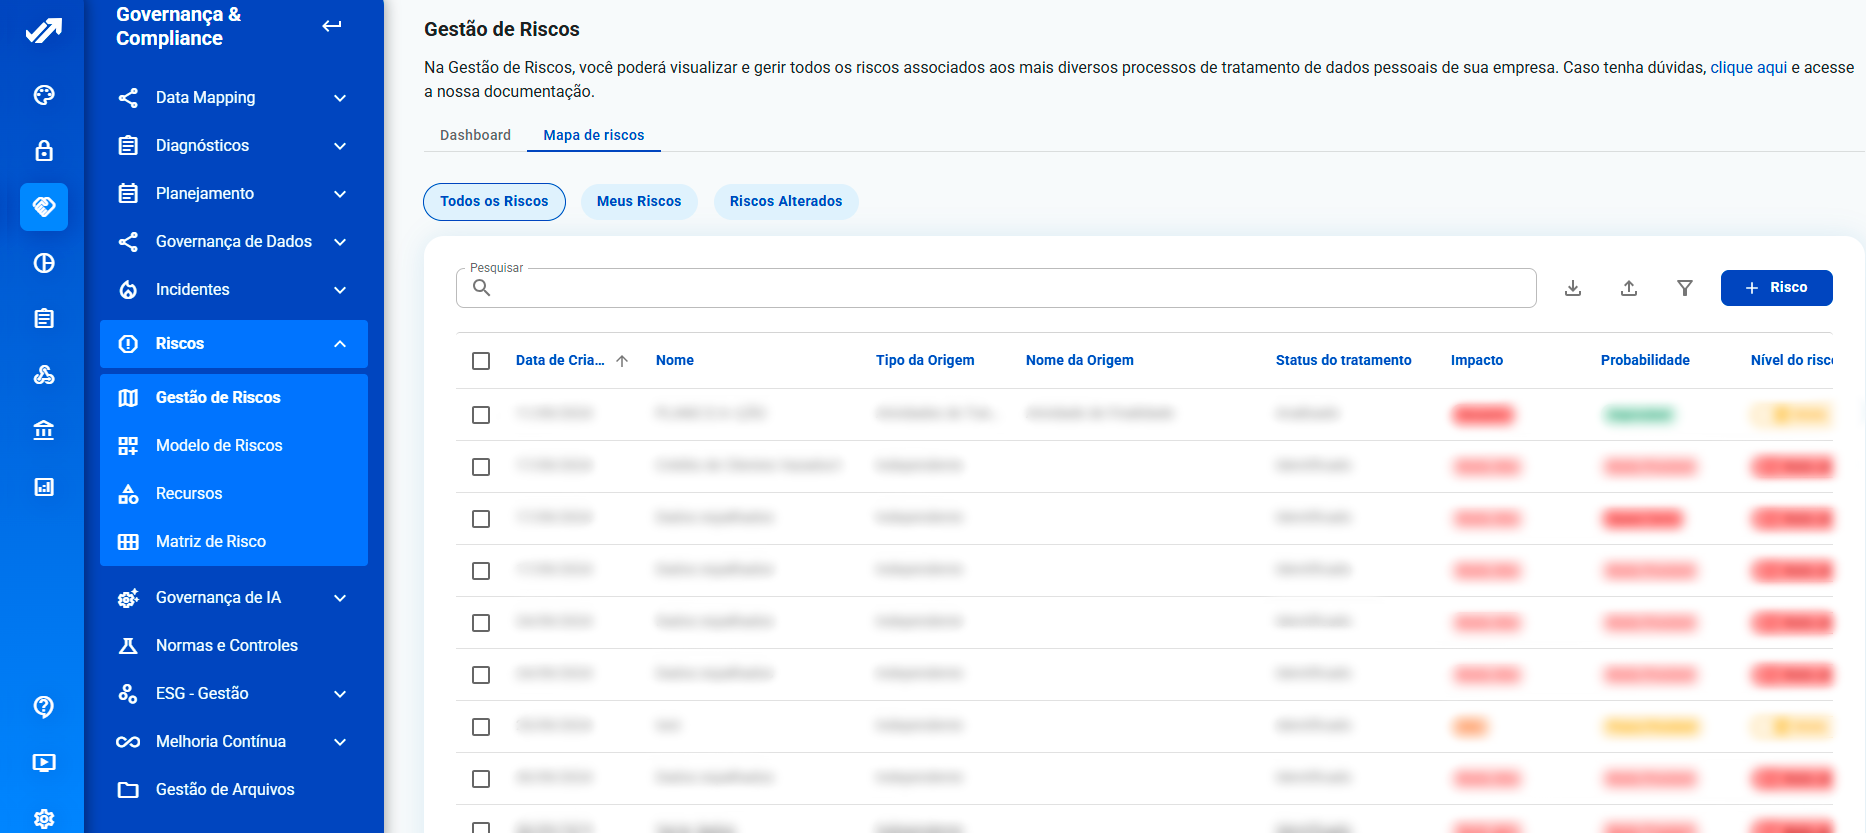
Classifique por impacto, probabilidade, score, categoria, ameaças, causas, vulnerabilidades e mais. Use campos personalizados para adaptar à realidade da sua operação.
Todas as modificações em um risco são registradas e passam por fluxo de aprovação com histórico e logs completos.
Utilize a matriz padrão ou configure eixos (impacto × probabilidade) com pontuações ajustáveis. Defina scores e ações automáticas por nível de risco.
Crie riscos em lote com vínculo automático a categorias, causas, ativos ou atividades de tratamento.
Acompanhe cada risco por status (identificado, analisado, em tratamento, em monitoramento ou finalizado) com plano de ação, ações mitigatórias e prazos definidos.
Defina responsáveis, prazos e orientações por nível de risco. Envie e-mails com tarefas automáticas para cada nova ocorrência.
Conecte riscos diretamente às atividades de tratamento, ativos e processos mapeados.
Ganhe escala e inteligência com riscos globais, vínculos automáticos e sugestões baseadas nas informações do Data Mapping.


O módulo GRC atende organizações que precisam tratar riscos de privacidade, segurança da informação e conformidade com o mesmo rigor que já aplicam a riscos financeiros e operacionais: instituições financeiras e cooperativas, operadoras de saúde, concessionárias, indústrias, empresas de tecnologia e órgãos públicos. É usado por encarregados (DPOs), áreas de GRC e auditoria interna, segurança da informação e comitês de riscos, e se aplica tanto a quem está estruturando a primeira matriz de riscos quanto a quem precisa migrar centenas de riscos de planilhas para um ambiente com trilha de aprovação.
A LGPD exige medidas de segurança proporcionais aos riscos (art. 46), relatório de impacto quando o tratamento pode gerar riscos aos titulares (arts. 5º, XVII, e 38) e um programa de governança que leve em conta “a estrutura, a escala e o volume de suas operações, assim como a sensibilidade dos dados tratados e a probabilidade e a gravidade dos danos” (art. 50, § 2º). A ISO 31000 define o processo de gestão de riscos que o módulo segue, e a ISO/IEC 27001 e a ISO/IEC 27701 exigem avaliação e tratamento de riscos documentados.
O módulo recebe riscos sugeridos a partir das informações do Data Mapping, dos Diagnósticos, da Gestão de Riscos de Terceiros, da Governança de IA e da Gestão de Incidentes, e devolve a eles a classificação e o plano de ação. O registro de alterações com trilha de aprovação e os dashboards do Business Intelligence são as evidências para conselhos, auditores e certificações.
A Mills destaca a facilidade de criar formulários personalizados para avaliar riscos e moldar a solução à sua realidade. Na Copel, o programa de governança em privacidade foi implantado “de acordo com os requisitos previstos no artigo 50 da LGPD”, que inclui a avaliação de riscos. Veja outros cases de sucesso e a página de regulamentações e frameworks suportados.
Sim. A estrutura de risco é baseada na ISO 31000, com matriz de risco configurável e recursos alinhados às práticas de governança corporativa.
Sim. Riscos podem ser vinculados diretamente a processos do mapeamento, ativos ou outras entidades da plataforma.
Sim. Você pode importar riscos com suas respectivas categorias, causas, controles e vínculos usando a planilha padrão da plataforma.
Não. A estrutura baseada na ISO 31000 aceita riscos de privacidade, segurança da informação, conformidade, terceiros, IA e ESG, com categorias e campos personalizados. A vantagem é tratá-los no mesmo ambiente em que as atividades de tratamento estão mapeadas.
A matriz padrão cruza impacto e probabilidade; os eixos, as pontuações e as faixas de score são configuráveis. O score resultante pode disparar tarefas automáticas, como exigir plano de ação ou aprovação para riscos críticos.
Toda modificação passa por um fluxo de aprovação definido pela organização e fica registrada com histórico e logs completos: o que mudou, quem alterou, quem aprovou e quando.
Sim. A importação em massa usa uma planilha estruturada com riscos, categorias, causas, controles e vínculos, e os registros chegam prontos para revisão na plataforma.
O relatório de impacto é gerado no Data Mapping a partir das atividades mapeadas; a Gestão de Riscos fornece a avaliação e as medidas de mitigação que entram nesse relatório.
Planeje auditorias a partir dos riscos mais críticos, atribua responsáveis e registre ações corretivas com rastreabilidade.
Solicite uma demonstração e veja como a Gestão de Riscos pode fortalecer a maturidade regulatória da sua empresa.