A Privacy Tools apoia instituições financeiras a cumprir a LGPD e as exigências do Banco Central com governança de consentimentos, Open Finance, gestão de riscos e evidências para auditorias.
Instituições financeiras tratam dados pessoais em escala e sob regulação dupla: a LGPD e as normas do Banco Central, do CMN e da Susep sobre segurança cibernética, terceirização e compartilhamento de dados. O Open Finance acrescentou o consentimento do cliente como peça central do compartilhamento entre instituições.
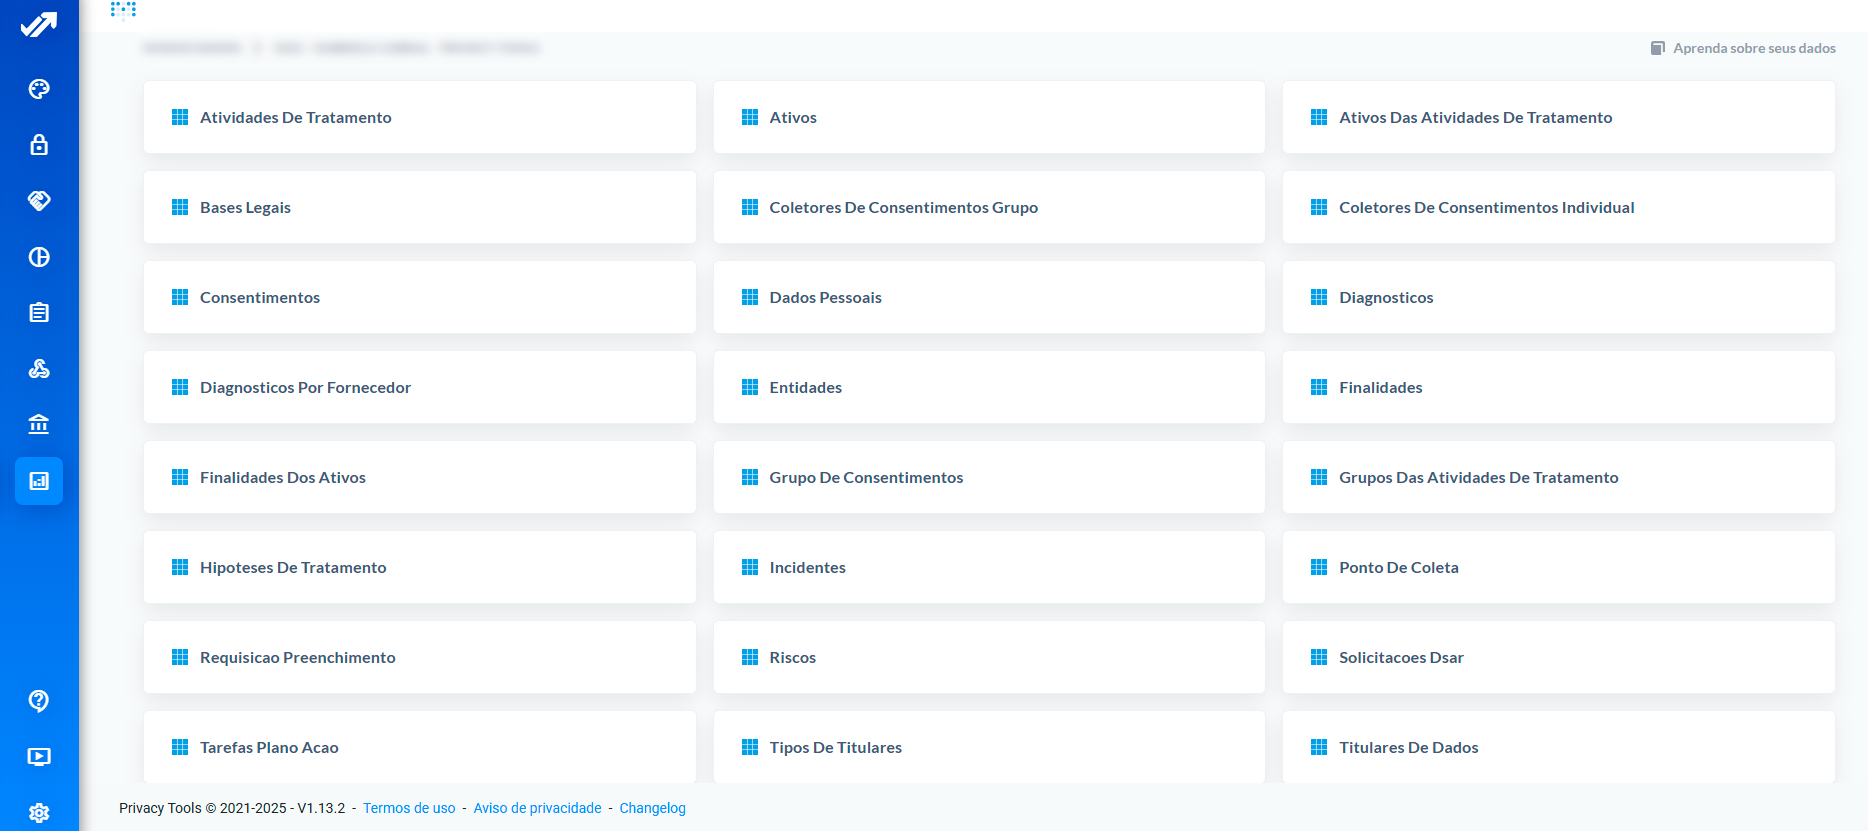
A Privacy Tools reúne o mapeamento das atividades de tratamento, a gestão de consentimentos integrada aos fluxos do Open Finance, o atendimento aos titulares, a gestão de riscos e de terceiros e as auditorias em um ambiente com trilha completa, pronto para a área de controles internos.
Bancos, cooperativas, seguradoras, fintechs e administradoras tratam dados pessoais em escala e sob regulação dupla. A LGPD exige base legal para cada tratamento (arts. 7º e 11), permite o tratamento para proteção do crédito (art. 7º, X) e para prevenção à fraude em sistemas eletrônicos (art. 11, II, “g”), garante ao cliente a revisão de decisões automatizadas de crédito e perfil (art. 20) e exige programa de governança (art. 50). O Banco Central e o CMN, por sua vez, impõem política de segurança cibernética e regras para contratação de serviços relevantes em nuvem (Resolução CMN 4.893/2021), e o Open Finance (Resolução Conjunta nº 1/2020) depende de consentimento específico, revogável e com prazo. A Susep aplica regras equivalentes às seguradoras, e a Lei do Sigilo Bancário (LC 105/2001) continua valendo.
Consentimentos de Open Finance sem trilha; perfis e scores sem explicação ao cliente; dados de clientes em planilhas e e-mails de agências; correspondentes e cobradoras com acesso além do necessário; nuvem contratada sem a avaliação exigida pelo regulador; e canais de atendimento usados por fraudadores para obter dados de terceiros.
O Banco RCI Brasil, braço financeiro da aliança Renault-Nissan-Mitsubishi, faz a gestão de consentimentos do Open Banking com a Privacy Tools. O Banese gerencia os dados de 800 mil titulares em 63 agências com cookies, políticas, Data Mapping e Data Discovery. O Sicoob Central Crediminas importou 16 mil processos e integrou 1.500 usuários por API para 73 cooperativas, e a Sancor Seguros conduziu seu programa de compliance com a plataforma.
Sim. A Gestão de Consentimentos registra finalidade, prazo, canal e revogação de cada consentimento e se integra por API aos sistemas da instituição, como faz o Banco RCI Brasil.
Inventariando os modelos na Governança de IA, documentando critérios e controles, e garantindo um fluxo de revisão humana quando o cliente a solicita, pelo módulo DSAR.
Com a autenticação do solicitante no módulo DSAR: confirmação por e-mail e validação antes de qualquer liberação, com registro de quem acessou o quê.
A plataforma é SaaS e o Data Discovery pode ser instalado on-premise. A avaliação de fornecedores de nuvem exigida pelo regulador é feita na Gestão de Riscos de Terceiros, com questionários, score e plano de ação.
O programa pode ser centralizado na cooperativa central e distribuído às singulares, com atividades, responsáveis e indicadores por entidade, como no Sicoob Central Crediminas.
Solicite uma demonstração com nosso time e veja a plataforma no cenário da sua instituição financeira.