Gestão de Riscos de Terceiros é o módulo da Privacy Tools que cadastra fornecedores e operadores, aplica avaliações e acompanha o risco de cada relação ao longo do contrato.
Fornecedores, operadores de dados, parceiros estratégicos: todos representam potenciais riscos à privacidade e à conformidade da sua empresa.
Com a Privacy Tools, você estrutura um processo contínuo de gestão de riscos de terceiros, com base em critérios objetivos, integração a diagnósticos e visibilidade completa para tomada de decisão.
A terceirização de serviços, a contratação de plataformas em nuvem e o compartilhamento de dados com operadores tornam o gerenciamento de riscos externos uma prioridade.
Com a Privacy Tools, você pode:
Explore as funcionalidades que tornam essa solução completa, prática e eficiente.
Traga sua base de fornecedores com vínculos automáticos a áreas e tipos de tratamento.
Aplique formulários customizados para avaliar fornecedores e gerar score de risco.
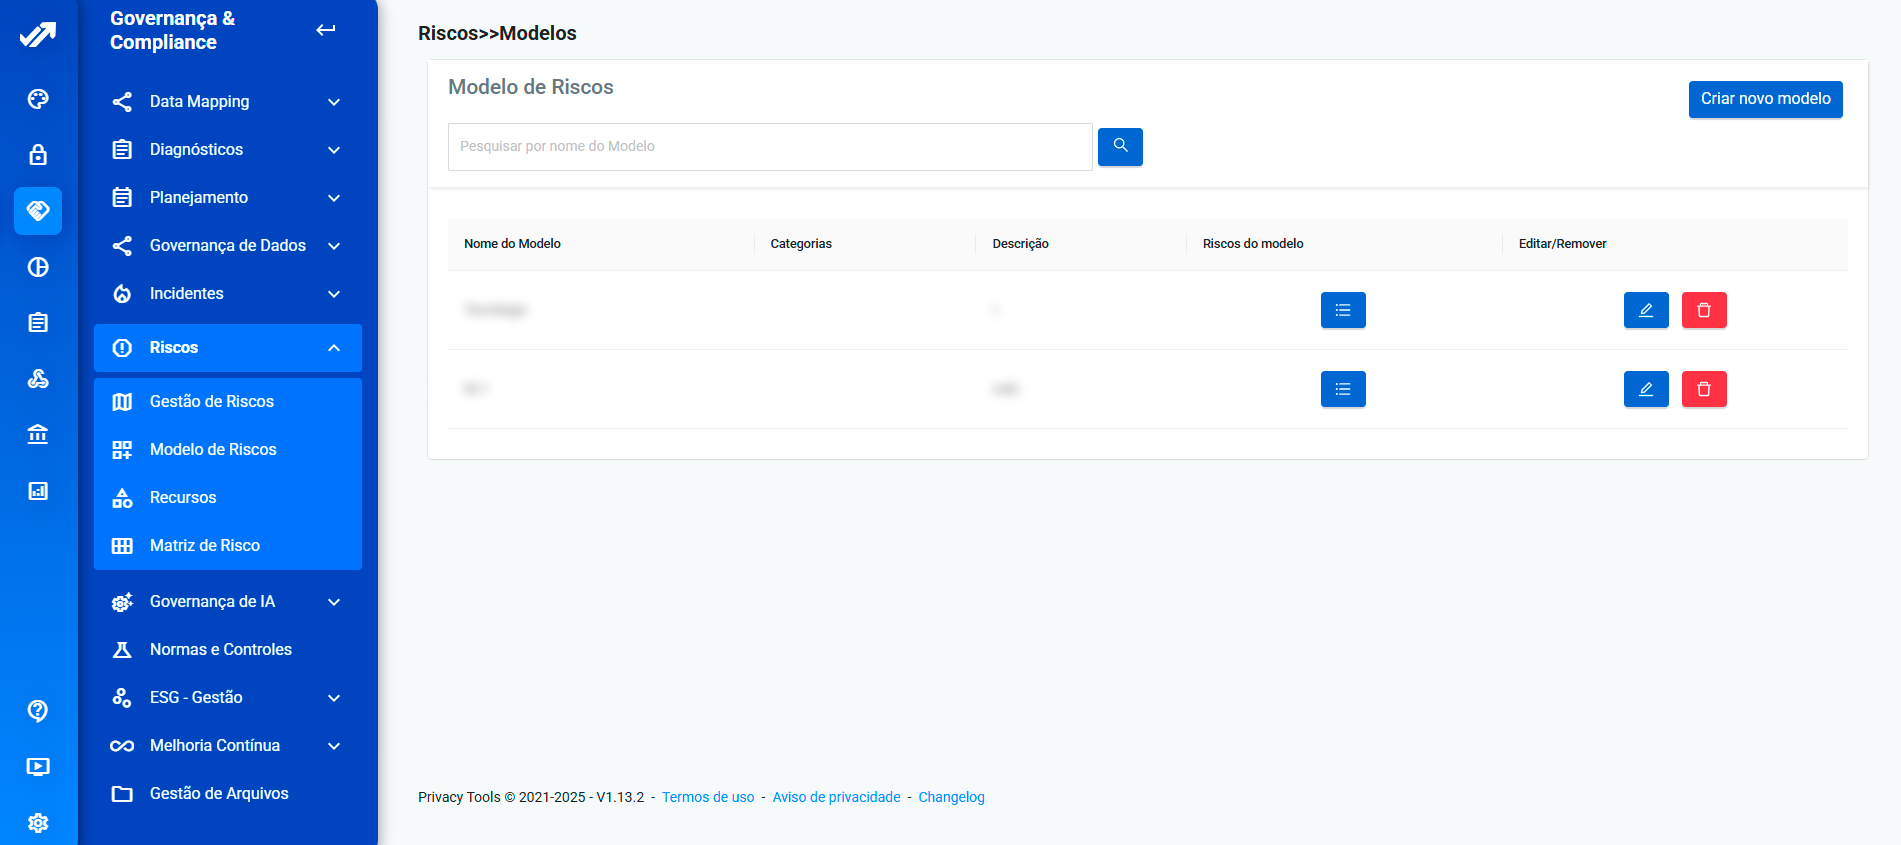
Organize riscos por impacto, probabilidade, status, tipo de serviço ou criticidade.
Defina responsáveis, prazos e ações mitigatórias com fluxos aprovativos.
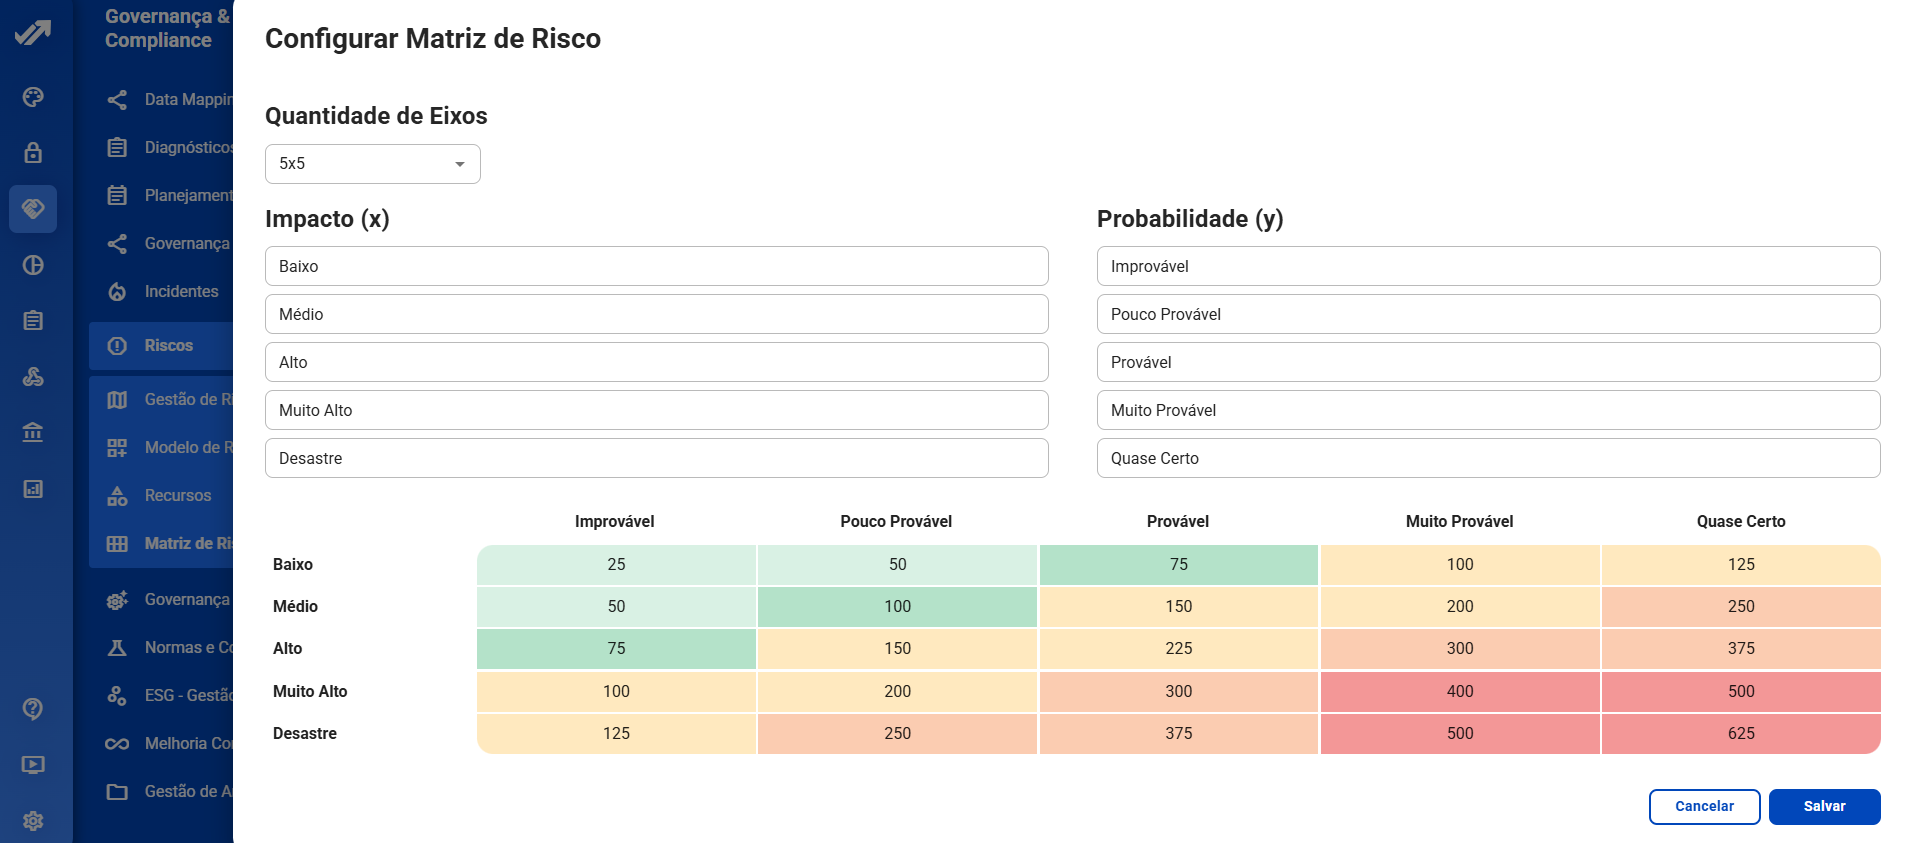
Visualize seus terceiros em uma matriz de impacto × probabilidade, com insights para priorização.
Comprove a evolução de cada risco e as ações tomadas para mitigá-lo.
Aplique diagnósticos automatizados em fornecedores, gere indicadores de maturidade e vincule os resultados diretamente à gestão de riscos.
O uso combinado dos módulos Diagnósticos e GRC garante rastreabilidade, critérios objetivos e decisões baseadas em dados.
O módulo é indicado para organizações com cadeias longas de fornecedores, operadores de dados e parceiros: indústrias e empresas de locação, bancos e cooperativas com correspondentes e prestadores, hospitais com laboratórios e clínicas conveniadas, varejistas com logística e marketing terceirizados, concessionárias com empreiteiras e call centers, grupos educacionais com plataformas de ensino e universidades com pesquisas em parceria. Atende também empresas de software que, como operadoras, precisam demonstrar aos seus clientes como gerem os próprios subcontratados.
A LGPD responsabiliza o controlador pelo tratamento feito por operadores em seu nome (arts. 39 e 42), exige que o compartilhamento tenha base legal e finalidade (arts. 7º e 26) e que as medidas de segurança cubram toda a cadeia (art. 46). A orientação da ANPD sobre agentes de tratamento detalha os papéis de controlador, operador e suboperador. O GDPR (art. 28) exige contratos e garantias suficientes dos processadores, e a ISO/IEC 27701 inclui controles para relações com fornecedores.
O módulo usa os formulários dos Diagnósticos e Avaliações, grava os riscos na mesma estrutura da Gestão de Riscos, liga cada terceiro às atividades do Data Mapping em que ele aparece como operador e alimenta a Gestão de Incidentes quando a violação ocorre na cadeia. Os indicadores vão para o Business Intelligence.
A Mills unificou na plataforma a operação de proteção de dados e o ciclo de vida dos fornecedores, “trazendo benefícios a médio e longo prazo, tanto em termos de conformidade com a LGPD quanto de produtividade interna”. No Grupo RBS, a due diligence de fornecedores fez parte do programa de privacidade desde o diagnóstico. Leia também gestão de terceiros em 5 passos e o papel do assessment na gestão de terceiros.
É o processo contínuo de avaliar e tratar os riscos que fornecedores, operadores de dados e parceiros representam para a privacidade e a conformidade da sua empresa, com base em critérios objetivos.
Por importação e registro estruturado da sua base de fornecedores, com vínculos automáticos a áreas e tipos de tratamento.
Formulários e diagnósticos customizados avaliam cada terceiro e geram um score de risco. Os riscos podem ser classificados por impacto, probabilidade, status, tipo de serviço ou criticidade e visualizados em uma matriz de impacto × probabilidade.
Você define planos de ação com responsáveis, prazos e ações mitigatórias, com fluxos aprovativos. O histórico e a trilha de auditoria comprovam a evolução de cada risco e as ações tomadas.
Sim. Os diagnósticos geram indicadores de maturidade vinculados à gestão de riscos, e o módulo Data Mapping conecta os terceiros às atividades de tratamento do seu programa de privacidade.
A Gestão de Riscos trata todos os riscos da organização. A Gestão de Riscos de Terceiros é a visão por fornecedor: cadastro, avaliação, score e plano de ação de cada relação. Os riscos identificados aqui entram na mesma matriz do GRC.
Classificando por criticidade e aplicando as avaliações em lote aos terceiros que tratam dados pessoais. Os questionários são respondidos pelo próprio fornecedor, o score é calculado pela plataforma e as tarefas de tratamento são automatizadas.
Não. Ele registra a avaliação, o risco e o plano de ação, que podem incluir a adequação do contrato. Os documentos e as evidências ficam anexados ao cadastro do terceiro.
Sim. Uma reavaliação pode ser disparada por evento (incidente, mudança de escopo, renovação) ou por período, e o histórico mostra a evolução do score e das ações ao longo da relação.
Normalmente o encarregado (DPO) e a área de compras ou jurídico, com participação das áreas que contratam o terceiro. Os perfis de acesso definem quem cadastra, quem avalia e quem aprova.
Solicite uma demonstração e veja como a Privacy Tools pode transformar riscos externos em decisões estratégicas e comprováveis.